Webアプリケーション開発において、CORS(Cross-Origin Resource Sharing)は非常に重要な概念です。現代のWebアプリケーションは、異なるドメインやサブドメインからリソースを取得することが一般的になっており、CORSはこのような状況でセキュリティを確保しつつ、柔軟なリソース共有を可能にします。
本記事では、CORSの基本概念から実装方法、さらにはトラブルシューティングまで、包括的に解説します。Web開発者やシステム管理者にとって、CORSの理解は必須のスキルとなっています。以下の内容を通じて、CORSについての理解を深め、実際のプロジェクトでの活用方法を学んでいきましょう。
CORSの基本概念
同一オリジンポリシーとは
Webブラウザのセキュリティモデルの基本となる同一オリジンポリシーは、あるオリジン(スキーム、ホスト、ポートの組み合わせ)から読み込まれたドキュメントやスクリプトが、別のオリジンのリソースにアクセスすることを制限します。この制限は、悪意のあるスクリプトが他のサイトの機密データにアクセスすることを防ぐ重要な役割を果たしています。
CORSの定義
CORS(Cross-Origin Resource Sharing)は、追加のHTTPヘッダーを使用して、あるオリジンで実行中のWebアプリケーションに、異なるオリジンのリソースへのアクセス権を与えるようブラウザに指示する仕組みです。CORSは、同一オリジンポリシーの制限を安全に緩和し、異なるドメイン間でのリソース共有を可能にします。
CORSが必要な理由
現代のWebアプリケーションは、多くの場合、フロントエンドとバックエンドが異なるドメインでホストされています。また、マイクロサービスアーキテクチャの普及により、複数のサービスが異なるドメインで提供されることも一般的です。このような状況下で、CORSは以下の理由で必要不可欠です。
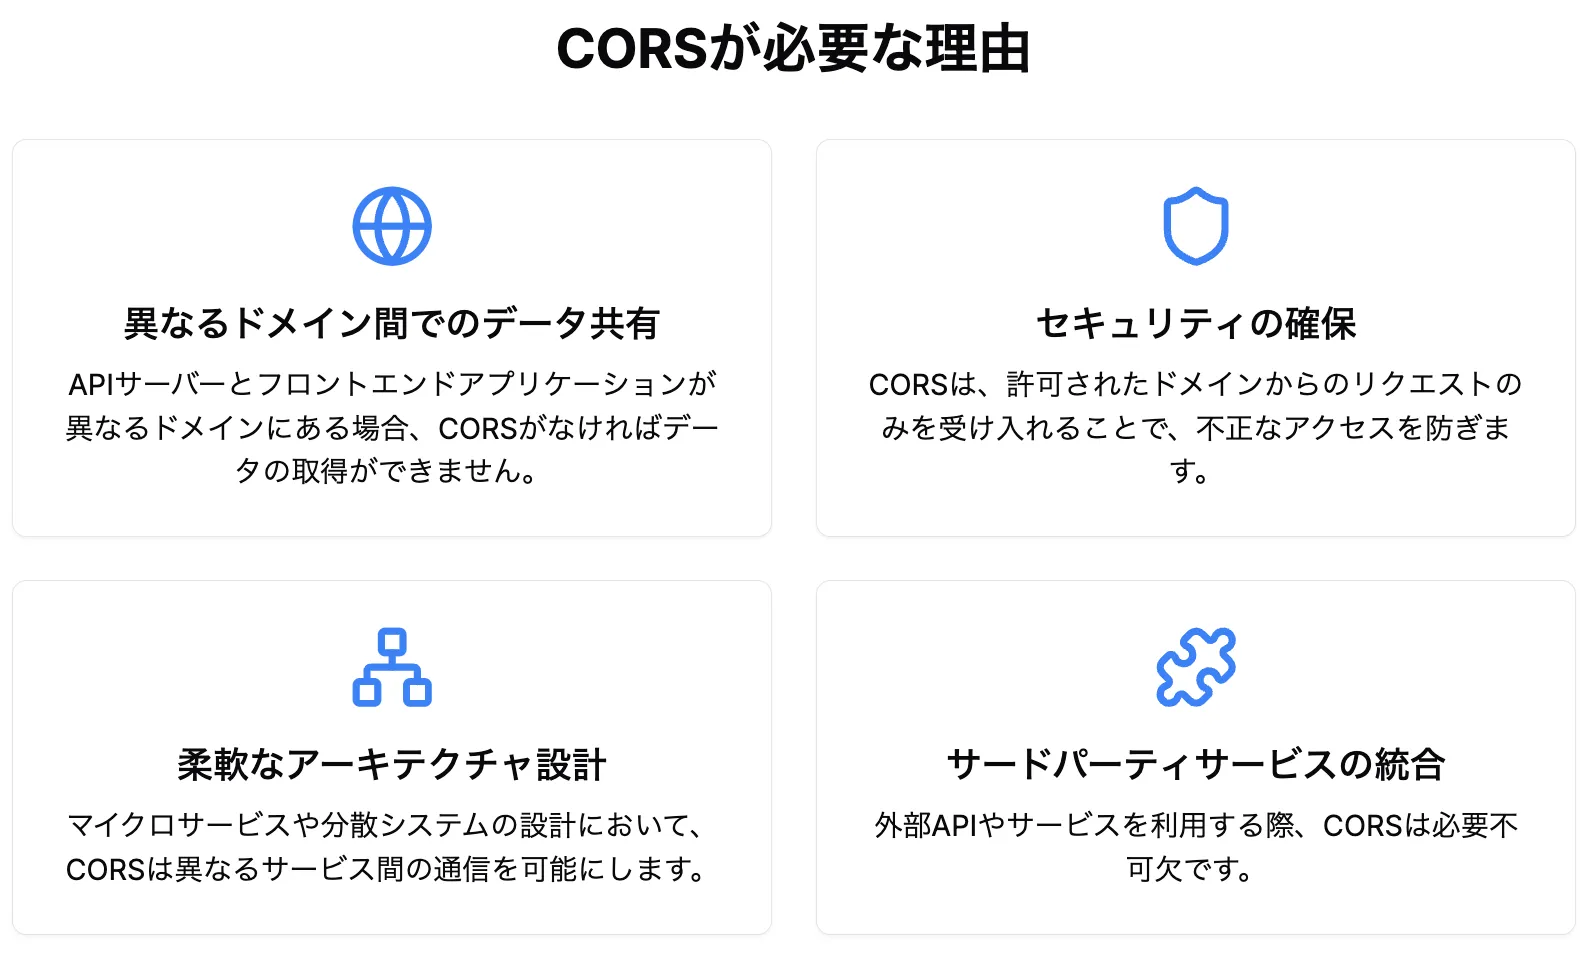
1. 異なるドメイン間でのデータ共有: APIサーバーとフロントエンドアプリケーションが異なるドメインにある場合、CORSがなければデータの取得ができません。
2. セキュリティの確保: CORSは、許可されたドメインからのリクエストのみを受け入れることで、不正なアクセスを防ぎます。
3. 柔軟なアーキテクチャ設計: マイクロサービスや分散システムの設計において、CORSは異なるサービス間の通信を可能にします。
4. サードパーティサービスの統合: 外部APIやサービスを利用する際、CORSは必要不可欠です。
CORSの理解と適切な実装は、現代のWeb開発において欠かせないスキルとなっています。
CORSの仕組み
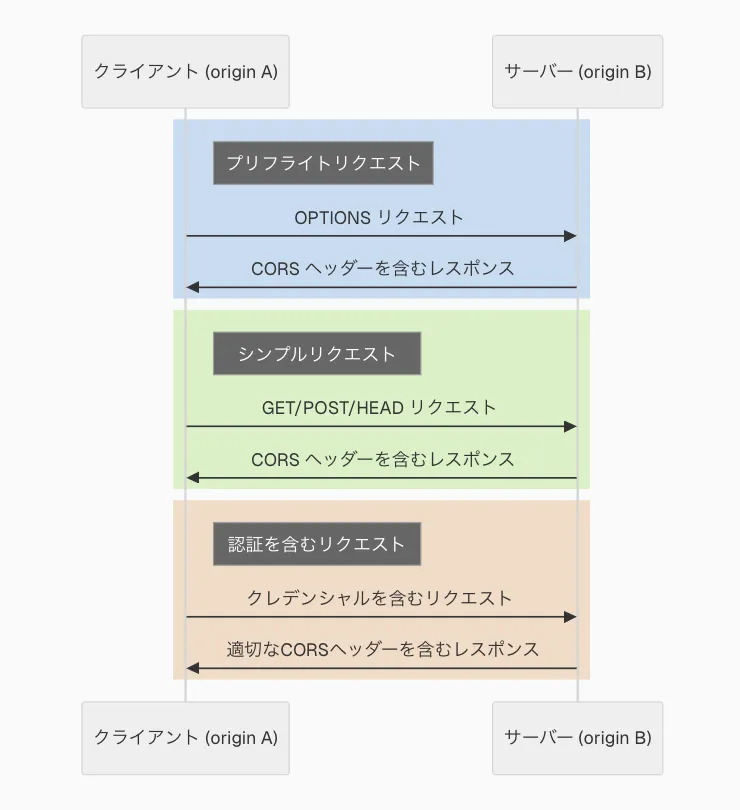
CORSの仕組みを理解することは、効果的な実装と問題解決のために重要です。CORSは主に3つのタイプのリクエストに分類されます:プリフライトリクエスト、シンプルリクエスト、認証を含むリクエストです。
プリフライトリクエスト
プリフライトリクエストは、実際のリクエストを送信する前に、ブラウザが自動的に送信する予備的なリクエストです。このリクエストは、OPTIONS HTTPメソッドを使用して行われ、サーバーがCORSをサポートしているかどうか、および特定のリクエストが許可されているかどうかを確認します。
プリフライトリクエストのプロセス:
1. ブラウザがOPTIONSリクエストを送信
2. サーバーがCORSヘッダーを含むレスポンスを返す
3. ブラウザがレスポンスを評価し、実際のリクエストを送信するかどうかを決定
プリフライトリクエストは、以下の条件に該当する場合に発生します:
- GETやHEAD、POSTメソッド以外のHTTPメソッドを使用する場合
- Content-Type、Accept、Accept-Language以外のカスタムヘッダーを使用する場合
- Content-Typeヘッダーがapplication/x-www-form-urlencoded、multipart/form-data、text/plain以外の場合
シンプルリクエスト
シンプルリクエストは、プリフライトリクエストを必要としないリクエストです。以下の条件を満たす場合、リクエストはシンプルリクエストとして扱われます:
- HTTPメソッドがGET、HEAD、POSTのいずれか
- 自動設定されるヘッダー以外に、Accept、Accept-Language、Content-Languageのみを使用
- Content-Typeヘッダーが、application/x-www-form-urlencoded、multipart/form-data、text/plainのいずれか
シンプルリクエストの場合、ブラウザは直接リクエストを送信し、サーバーのレスポンスに含まれるCORSヘッダーを確認します。
認証を含むリクエスト
認証を含むリクエストは、cookieやHTTP認証を使用するリクエストです。これらのリクエストには追加の設定が必要です:
- クライアント側で、XMLHttpRequestやFetch APIを使用する際に、`withCredentials`フラグを`true`に設定
- サーバー側で、`Access-Control-Allow-Credentials`ヘッダーを`true`に設定
- `Access-Control-Allow-Origin`ヘッダーにワイルドカード(*)を使用できない
認証を含むリクエストは、セキュリティリスクが高いため、より厳格な設定が必要です。
CORSヘッダーの詳細
CORSの実装において、HTTPヘッダーは重要な役割を果たします。主要なCORSヘッダーとその使用方法について詳しく見ていきましょう。
Access-Control-Allow-Origin
`Access-Control-Allow-Origin`ヘッダーは、CORSの中で最も重要なヘッダーの一つです。このヘッダーは、レスポンスを共有できるオリジンを指定します。
使用例:
Access-Control-Allow-Origin: https://example.com注意点:
- ワイルドカード(*)を使用すると、すべてのオリジンからのアクセスを許可しますが、セキュリティリスクが高まります。
- 複数のオリジンを指定する場合は、サーバーサイドでリクエストのOriginヘッダーを確認し、動的に設定する必要があります。
Access-Control-Allow-Methods
`Access-Control-Allow-Methods`ヘッダーは、リソースにアクセスする際に許可されるHTTPメソッドを指定します。
使用例:
Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONSこのヘッダーは主にプリフライトリクエストのレスポンスで使用されます。
Access-Control-Allow-Headers
`Access-Control-Allow-Headers`ヘッダーは、実際のリクエストで使用できるHTTPヘッダーを指定します。
使用例:
Access-Control-Allow-Headers: X-Custom-Header, Content-Typeカスタムヘッダーを使用する場合、このヘッダーで明示的に許可する必要があります。
Access-Control-Allow-Credentials
`Access-Control-Allow-Credentials`ヘッダーは、認証情報(cookieやHTTP認証)を含むリクエストを許可するかどうかを指定します。
使用例:
Access-Control-Allow-Credentials: trueこのヘッダーを使用する場合、`Access-Control-Allow-Origin`にワイルドカードを使用できないことに注意してください。
その他の重要なヘッダー
- `Access-Control-Expose-Headers`: クライアントがアクセスできるレスポンスヘッダーを指定します。
- `Access-Control-Max-Age`: プリフライトリクエストの結果をキャッシュする時間を指定します。
- `Origin`: リクエスト元のオリジンを示すクライアント側のヘッダーです。
これらのヘッダーを適切に設定することで、セキュアで柔軟なCORS実装が可能になります。
CORSの実装方法
CORSの実装は、サーバーサイドとクライアントサイドの両方で行う必要があります。ここでは、一般的なサーバーサイドフレームワークとクライアントサイドの実装方法を紹介します。
サーバーサイドでの実装
Node.js / Express
Express.jsを使用する場合、`cors`ミドルウェアを利用すると簡単にCORSを実装できます。
const express = require('express');
const cors = require('cors');
const app = express();

// すべてのルートにCORSを適用
app.use(cors());

// 特定のオリジンのみを許可
app.use(cors({
  origin: 'https://example.com'
}));

// 複数のオリジンを許可
const allowedOrigins = ['https://example.com', 'https://app.example.com'];
app.use(cors({
  origin: function(origin, callback){
    if(!origin) return callback(null, true);
    if(allowedOrigins.indexOf(origin) === -1){
      var msg = 'The CORS policy for this site does not allow access from the specified Origin.';
      return callback(new Error(msg), false);
    }
    return callback(null, true);
  }
}));
Python / Flask
Flaskでは、`flask-cors`拡張機能を使用してCORSを簡単に実装できます。
from flask import Flask
from flask_cors import CORS

app = Flask(__name__)
CORS(app)

# 特定のルートにのみCORSを適用
@app.route("/api/")
@cross_origin()
def api():
    return {"message": "This is a CORS-enabled route"}

# 特定のオリジンのみを許可
CORS(app, resources={r"/api/*": {"origins": "https://example.com"}})
Java / Spring Boot
Spring BootでCORSを設定するには、`@CrossOrigin`アノテーションを使用するか、グローバル設定を行います。
import org.springframework.web.bind.annotation.CrossOrigin;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RestController;

@RestController
public class MyController {

    // 特定のメソッドにCORSを適用
    @CrossOrigin(origins = "https://example.com")
    @GetMapping("/api/data")
    public String getData() {
        return "This is CORS-enabled data";
    }
}

// グローバル設定
@Configuration
public class WebConfig implements WebMvcConfigurer {

    @Override
    public void addCorsMappings(CorsRegistry registry) {
        registry.addMapping("/**")
            .allowedOrigins("https://example.com")
            .allowedMethods("GET", "POST", "PUT", "DELETE");
    }
}
クライアントサイドでの対応
XMLHttpRequest
`XMLHttpRequest`を使用する場合、CORSの設定は主にサーバーサイドで行われますが、認証情報を含むリクエストを送信する場合は、`withCredentials`プロパティを設定する必要があります。
var xhr = new XMLHttpRequest();
xhr.withCredentials = true; // 認証情報を含める場合
xhr.open('GET', 'https://api.example.com/data', true);
xhr.onreadystatechange = function() {
    if (xhr.readyState === XMLHttpRequest.DONE && xhr.status === 200) {
        console.log(xhr.responseText);
    }
};
xhr.send();
Fetch API
Fetch APIを使用する場合も、CORSの基本的な設定はサーバーサイドで行いますが、クライアントサイドでいくつかのオプションを指定できます。
fetch('https://api.example.com/data', {
    method: 'GET',
    credentials: 'include', // 認証情報を含める場合
    headers: {
        'Content-Type': 'application/json'
    }
})
.then(response => response.json())
.then(data => console.log(data))
.catch(error => console.error('Error:', error));
これらの実装方法を適切に組み合わせることで、セキュアで効率的なCORS設定が可能になります。サーバーサイドとクライアントサイドの両方で適切な設定を行うことが重要です。
CORSのベストプラクティス
CORSを効果的に実装するためには、セキュリティ、パフォーマンス、一般的な問題に注意を払う必要があります。以下に、CORSを使用する際のベストプラクティスを紹介します。
セキュリティ上の注意点
1. オリジンを厳密に指定する: `Access-Control-Allow-Origin`ヘッダーでは、可能な限り具体的なオリジンを指定しましょう。ワイルドカード(*)の使用は避け、必要最小限のオリジンのみを許可します。
2. 認証を必要とするリソースの保護: 認証が必要なリソースに対しては、`Access-Control-Allow-Credentials: true`を設定し、同時に`Access-Control-Allow-Origin`にワイルドカードを使用しないようにします。
3. プリフライトリクエストの適切な処理: OPTIONSリクエストを正しく処理し、必要なCORSヘッダーを返すようにします。
4. 適切なメソッドとヘッダーの許可: `Access-Control-Allow-Methods`と`Access-Control-Allow-Headers`で、必要最小限のメソッドとヘッダーのみを許可します。
パフォーマンスの最適化
1. プリフライトリクエストのキャッシュ: `Access-Control-Max-Age`ヘッダーを設定して、プリフライトリクエストの結果をキャッシュし、不要なリクエストを減らします。
2. 不必要なプリフライトリクエストの回避: 可能な限り、シンプルリクエストの条件を満たすようにリクエストを設計します。
3. 効率的なヘッダー設定: 必要最小限のCORSヘッダーのみを設定し、レスポンスのサイズを最小限に抑えます。
一般的な問題とその解決策
1. CORSエラーの適切な処理: クライアントサイドでCORSエラーを適切に処理し、ユーザーに分かりやすいエラーメッセージを表示します。
2. 動的なオリジン許可: 複数のオリジンを許可する必要がある場合、サーバーサイドでリクエストのOriginヘッダーを確認し、動的に`Access-Control-Allow-Origin`を設定します。
3. 開発環境と本番環境の設定分離: 開発時と本番環境でCORS設定を分け、本番環境では厳格な設定を適用します。
CORSのトラブルシューティング
CORSに関連する問題は開発中によく発生します。効果的なトラブルシューティングのために、以下の点に注意しましょう。
よくあるエラーメッセージ
1. "No 'Access-Control-Allow-Origin' header is present on the requested resource": サーバーが適切なCORSヘッダーを返していない場合に発生します。サーバー側の設定を確認してください。
2. "Request header field X is not allowed by Access-Control-Allow-Headers in preflight response": プリフライトリクエストで、許可されていないヘッダーを使用しようとした場合に発生します。`Access-Control-Allow-Headers`の設定を確認してください。
3. "Method X is not allowed by Access-Control-Allow-Methods in preflight response": 許可されていないHTTPメソッドを使用しようとした場合に発生します。`Access-Control-Allow-Methods`の設定を確認してください。
デバッグ方法
1. ブラウザの開発者ツールを活用: NetworkタブでCORSリクエストとレスポンスを詳細に確認します。
2. サーバーログの確認: サーバーサイドでCORSリクエストがどのように処理されているかを確認します。
3. テスト環境の活用: 本番環境に影響を与えずにCORS設定をテストできる環境を用意します。
ブラウザの開発者ツールの活用
1. Networkタブの利用: すべてのHTTPリクエストとレスポンスを確認し、CORSヘッダーの有無や内容を検証します。
2. Consoleタブの確認: CORSエラーメッセージが表示されるため、具体的な問題を特定するのに役立ちます。
3. プリフライトリクエストの確認: OPTIONSリクエストが正しく送信され、適切なレスポンスが返ってきているか確認します。
CORSの最新動向
Webの進化に伴い、CORSも常に変化しています。最新の動向と将来の展望について理解することは、長期的な視点でCORSを活用する上で重要です。
Web標準の進化
1. Fetch標準の発展: Fetch APIの進化により、よりきめ細かいCORS制御が可能になる可能性があります。
2. セキュリティポリシーの強化: ブラウザベンダーによるセキュリティポリシーの強化に伴い、CORSの実装がより厳格になる可能性があります。
3. 新しいHTTPヘッダーの導入: セキュリティとプライバシーを強化するための新しいヘッダーが導入される可能性があります。
新しいセキュリティ機能との統合
1. Content Security Policy (CSP)との連携: CORSとCSPを組み合わせることで、より強固なセキュリティ設定が可能になります。
2. Same-Site Cookieポリシーとの関係: Same-Site Cookie設定とCORSの相互作用について、今後さらなる発展が予想されます。
3. Web Authenticationとの統合: 新しい認証メカニズムとCORSの統合により、よりセキュアなクロスオリジンリクエストが可能になるかもしれません。
まとめ
CORSは現代のWeb開発において不可欠な技術です。本記事では、CORSの基本概念から実装方法、トラブルシューティングまで幅広くカバーしました。
重要なポイントの復習:
1. CORSは異なるオリジン間でのリソース共有を安全に行うための仕組みです。
2. 適切なCORSヘッダーの設定が重要で、特に`Access-Control-Allow-Origin`の慎重な設定が必要です。
3. プリフライトリクエスト、シンプルリクエスト、認証を含むリクエストの違いを理解することが重要です。
4. サーバーサイドとクライアントサイドの両方で適切な実装が必要です。
5. セキュリティとパフォーマンスのバランスを考慮したCORS設定が重要です。
CORSの理解と適切な実装は、セキュアで効率的なWebアプリケーション開発の鍵となります。常に最新の動向に注目し、ベストプラクティスを適用することで、より良いWebサービスの提供が可能になるでしょう。
参考資料