インターネットを利用する上で、HTTPとHTTPSという言葉を目にしたことがあるでしょう。これらは、ウェブブラウザとウェブサーバー間でデータをやり取りするためのプロトコル(通信規約)です。しかし、多くの人々にとって、その違いや重要性は必ずしも明確ではありません。
本記事では、HTTPとHTTPSの違いについて、初心者の方にもわかりやすく解説します。これらのプロトコルの仕組みや特徴、そしてなぜHTTPSが重要視されているのかを理解することは、現代のデジタル社会を生きる上で非常に重要です。
インターネットセキュリティの基礎知識として、HTTPとHTTPSの違いを理解することで、オンラインでの安全性を高め、個人情報の保護につながります。また、ビジネスにおいても、顧客データの保護やウェブサイトの信頼性向上に直結する重要なトピックです。
この記事を通じて、HTTPとHTTPSの基本的な概念から、セキュリティ上の違い、そして実際のビジネス利用における影響まで、幅広く学んでいきましょう。
HTTPとは
HTTP(Hypertext Transfer Protocol)は、ウェブ上でデータを転送するための基本的なプロトコルです。1989年にティム・バーナーズ=リーによって考案され、World Wide Webの基盤技術として広く普及しました。
HTTPの仕組みは比較的シンプルです。クライアント(通常はウェブブラウザ)がサーバーにリクエストを送信し、サーバーはそのリクエストに応じてレスポンスを返します。このリクエスト-レスポンスのサイクルがウェブページの表示やデータの送受信を可能にしています。
HTTPの主な特徴と利点
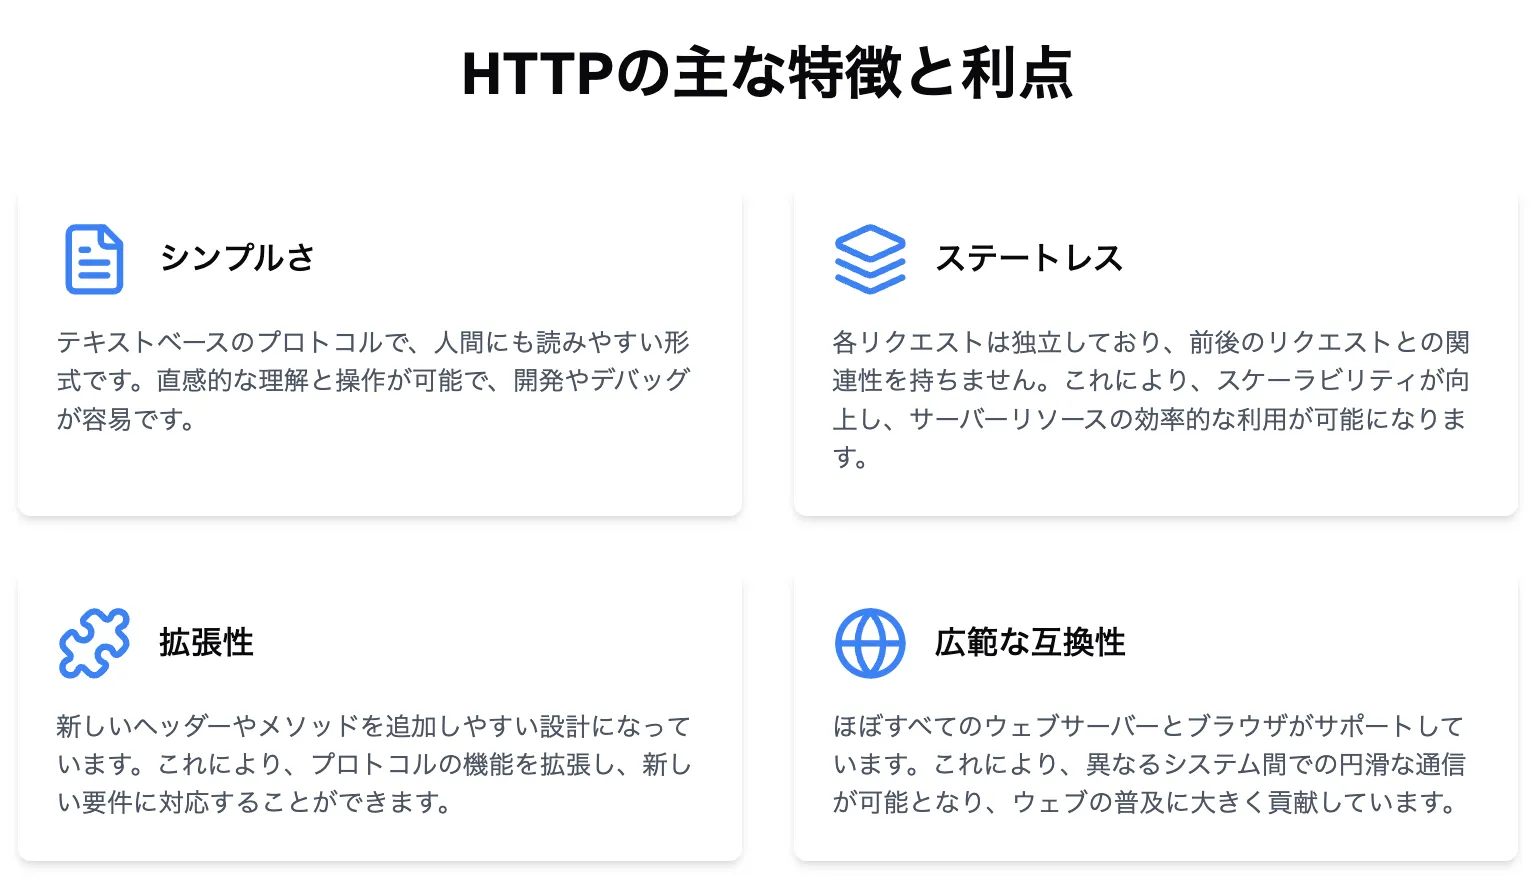
1. シンプルさ: テキストベースのプロトコルで、人間にも読みやすい形式です。
2. ステートレス: 各リクエストは独立しており、前後のリクエストとの関連性を持ちません。
3. 拡張性: 新しいヘッダーやメソッドを追加しやすい設計になっています。
4. 広範な互換性: ほぼすべてのウェブサーバーとブラウザがサポートしています。
しかし、HTTPには重大な欠点があります。それはセキュリティ面での脆弱性です。HTTPで送受信されるデータは暗号化されていないため、第三者に傍受される可能性があります。これは特に、ログイン情報やクレジットカード番号などの機密データを送信する際に問題となります。
この欠点を補うために開発されたのが、次に説明するHTTPSです。HTTPの基本的な機能を維持しつつ、セキュリティ面を大幅に強化したプロトコルとして、現在のウェブにおいて不可欠な存在となっています。
HTTPSとは
HTTPS(Hypertext Transfer Protocol Secure)は、HTTPの拡張版で、セキュリティを強化したプロトコルです。HTTPSは、HTTPの機能に暗号化層を追加することで、データの機密性と完全性を保護します。
HTTPSの仕組みは、基本的にはHTTPと同じですが、通信の暗号化にSSL/TLS(Secure Sockets Layer/Transport Layer Security)プロトコルを使用します。これにより、クライアントとサーバー間でやり取りされるデータは暗号化され、第三者による傍受や改ざんから保護されます。
HTTPSの主な特徴と利点
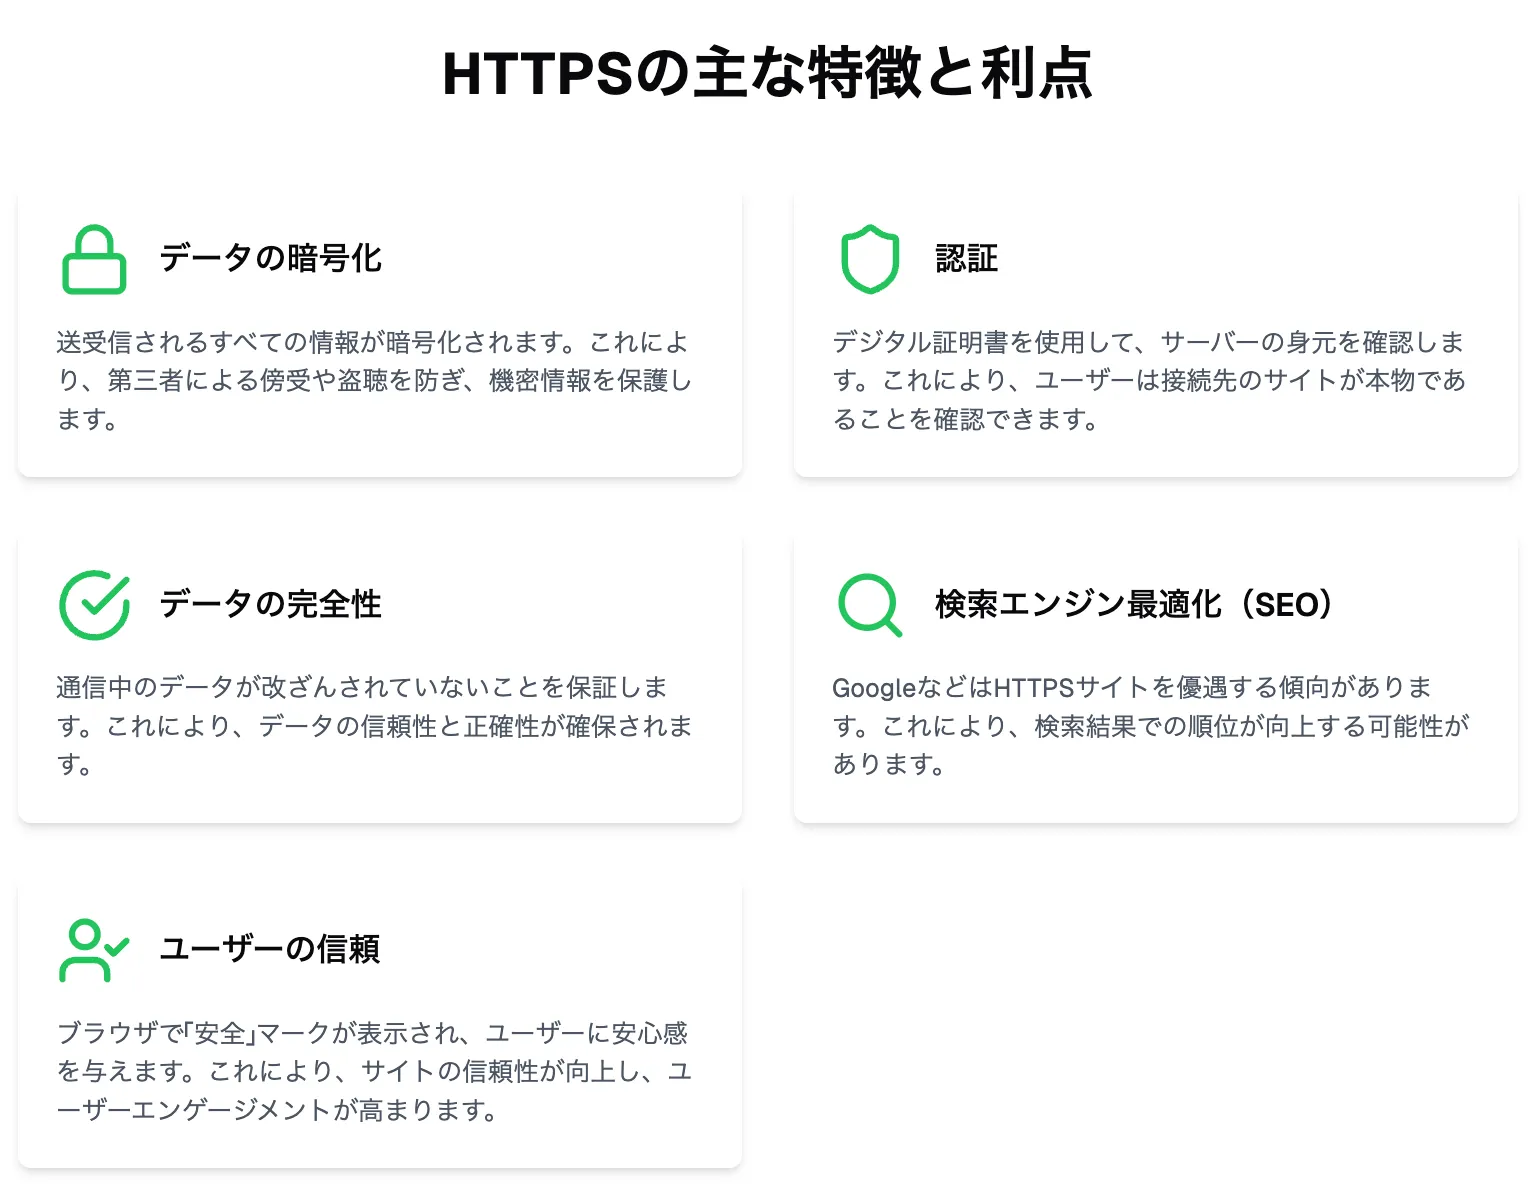
1. データの暗号化: 送受信されるすべての情報が暗号化されます。
2. 認証: デジタル証明書を使用して、サーバーの身元を確認します。
3. データの完全性: 通信中のデータが改ざんされていないことを保証します。
4. 検索エンジン最適化(SEO): GoogleなどはHTTPSサイトを優遇する傾向があります。
5. ユーザーの信頼: ブラウザで「安全」マークが表示され、ユーザーに安心感を与えます。
HTTPSの導入により、オンラインバンキング、eコマース、個人情報の送信など、機密性の高い通信を安全に行うことが可能になりました。また、近年ではプライバシー保護の観点から、一般的なウェブサイトでもHTTPSの採用が推奨されています。
HTTPSは、現代のインターネット利用において不可欠な技術となっており、ユーザーのデータ保護とウェブサイトの信頼性向上に大きく貢献しています。次のセクションでは、HTTPとHTTPSの具体的な違いについて、より詳細に解説していきます。
HTTPとHTTPSの主な違い
HTTPとHTTPSの主な違いは、セキュリティ、暗号化、認証、パフォーマンス、そしてSEOへの影響の面で顕著に現れます。これらの違いを理解することで、なぜHTTPSが現代のウェブにおいて重要視されているのかが明確になります。
セキュリティ
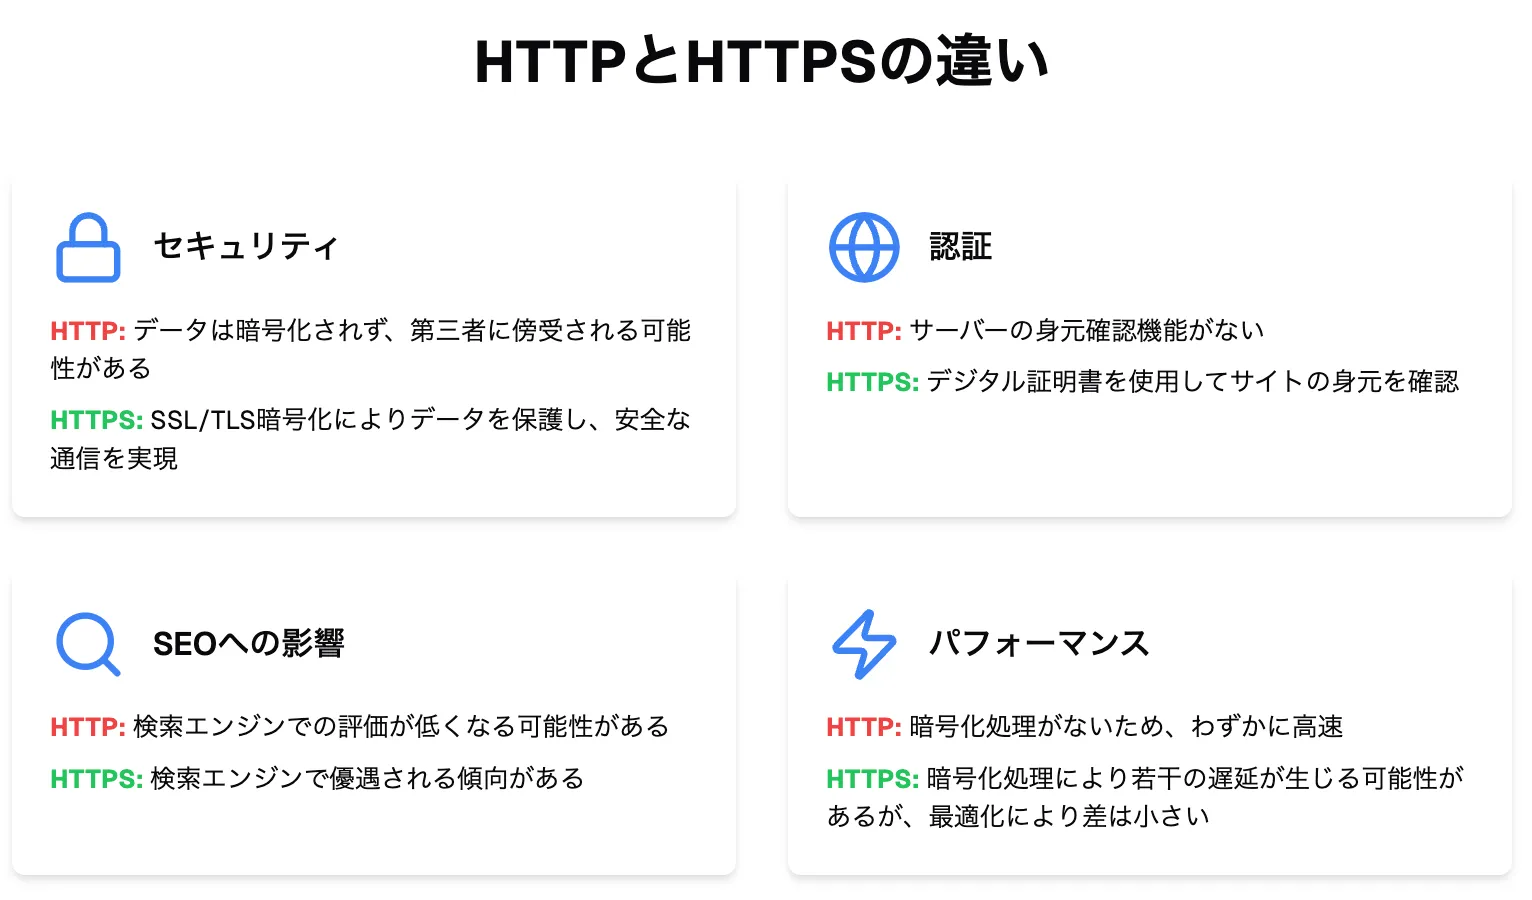
HTTPは基本的にセキュリティ機能を持たないのに対し、HTTPSは高度なセキュリティを提供します。HTTPSでは、SSL/TLS暗号化プロトコルを使用して、データの傍受や改ざんを防ぎます。これにより、ユーザーの個人情報やクレジットカード情報などの機密データを安全に送受信できます。
暗号化
HTTPでは、データは平文で送信されるため、第三者が容易に内容を読み取ることができます。一方、HTTPSでは、すべてのデータが暗号化されます。これにより、たとえデータが傍受されても、暗号化されているため内容を理解することは極めて困難です。
認証
HTTPには認証機能がありませんが、HTTPSは認証局(CA)によって発行されたデジタル証明書を使用して、ウェブサイトの身元を確認します。これにより、ユーザーは接続しているサイトが本物であることを確認でき、フィッシング攻撃などのリスクを軽減できます。
パフォーマンス
一般的に、HTTPの方がHTTPSよりも処理速度が速いとされてきました。これは、暗号化と復号化の処理に時間がかかるためです。しかし、近年の技術革新により、HTTPSのパフォーマンスは大幅に向上しており、多くの場合、ユーザーが体感できるほどの差はなくなっています。
SEOへの影響
Googleを始めとする主要な検索エンジンは、HTTPSを使用しているウェブサイトを検索結果で優遇する傾向があります。これは、HTTPSサイトがよりセキュアであり、ユーザーにとって安全であると判断されるためです。そのため、SEO(検索エンジン最適化)の観点からも、HTTPSの導入は重要な要素となっています。
これらの違いから、HTTPSはウェブサイトのセキュリティ、信頼性、そして検索エンジンでの可視性を向上させる上で非常に重要な役割を果たしていることがわかります。次のセクションでは、HTTPSの安全性を支える技術について、より詳しく解説していきます。
HTTPSの安全性を支える技術
HTTPSの安全性は、複数の高度な技術によって支えられています。これらの技術が連携することで、インターネット上の通信を安全かつ信頼性の高いものにしています。ここでは、HTTPSの安全性を支える主要な技術について詳しく解説します。
SSL/TLS
SSL(Secure Sockets Layer)とその後継のTLS(Transport Layer Security)は、HTTPSの中核となる暗号化プロトコルです。これらのプロトコルは、以下の主要な機能を提供します。
1. 暗号化: クライアントとサーバー間のデータを暗号化し、第三者による傍受を防ぎます。
2. データの完全性: 通信中にデータが改ざんされていないことを確認します。
3. 認証: サーバーの身元を確認し、なりすましを防止します。
SSL/TLSは、ハンドシェイクと呼ばれるプロセスを通じて、安全な通信チャネルを確立します。このプロセスでは、使用する暗号化アルゴリズムの決定や、セッションキーの交換が行われます。
公開鍵暗号方式
公開鍵暗号方式は、HTTPSのセキュリティにおいて重要な役割を果たしています。この方式では、以下の2種類の鍵が使用されます。
1. 公開鍵: 誰でもアクセスできる鍵で、データの暗号化に使用されます。
2. 秘密鍵: サーバーだけが保持する鍵で、暗号化されたデータの復号に使用されます。
この方式により、公開鍵で暗号化されたデータは、対応する秘密鍵を持つ者だけが復号できるため、安全な通信が可能になります。
デジタル証明書
デジタル証明書は、ウェブサイトの身元を保証する電子的な身分証明書です。認証局(CA)によって発行され、以下の情報が含まれています。
1. ウェブサイトのドメイン名
2. 証明書の発行者(CA)の情報
3. 証明書の有効期限
4. 公開鍵
ブラウザは、この証明書を確認することで、接続しているサイトが本物であることを確認します。これにより、フィッシングサイトなどの脅威からユーザーを保護します。
これらの技術が組み合わさることで、HTTPSは高度なセキュリティを実現しています。ユーザーのデータを保護し、安全なオンライン体験を提供する上で、これらの技術は不可欠な役割を果たしています。
次のセクションでは、HTTPからHTTPSへの移行について、その重要性や手順、注意点を詳しく解説していきます。
HTTPからHTTPSへの移行
インターネットセキュリティの重要性が高まる中、多くのウェブサイトがHTTPからHTTPSへの移行を進めています。この移行は、ユーザーデータの保護やウェブサイトの信頼性向上に不可欠ですが、適切な計画と実行が必要です。
移行の重要性
HTTPからHTTPSへの移行は、以下の理由から非常に重要です。
1. セキュリティの向上: ユーザーの個人情報や機密データを保護します。
2. 信頼性の向上: ユーザーに安全なブラウジング体験を提供し、ブランドの信頼性を高めます。
3. SEOの改善: 検索エンジンはHTTPSサイトを優遇する傾向があります。
4. 新技術への対応: HTTP/2など、最新のウェブ技術はHTTPSを前提としています。
移行の手順
HTTPからHTTPSへの移行は、以下の手順で行います。
1. SSL/TLS証明書の取得: 信頼できる認証局から証明書を購入または取得します。
2. サーバーの設定: サーバーにSSL/TLS証明書をインストールし、HTTPS接続を有効にします。
3. 内部リンクの更新: サイト内のすべてのリンクをHTTPSに更新します。
4. リダイレクトの設定: HTTPリクエストを自動的にHTTPSにリダイレクトするよう設定します。
5. 外部サービスの更新: 広告、分析ツールなど、外部サービスの設定をHTTPSに対応させます。
6. 検索エンジンへの通知: Google Search Consoleなどを使用して、HTTPSバージョンのサイトを登録します。
移行時の注意点
HTTPSへの移行時には、以下の点に注意が必要です。
1. 混合コンテンツの回避: HTTPSページ上にHTTPリソースが存在しないよう注意します。
2. パフォーマンスの最適化: HTTPS化によるわずかな速度低下を最小限に抑えるため、サーバーとコンテンツを最適化します。
3. SEOへの影響: 一時的にランキングが変動する可能性があるため、注意深く監視します。
4. ユーザビリティの確認: 移行後、すべての機能が正常に動作することを確認します。
HTTPからHTTPSへの移行は、慎重に計画し実行する必要がありますが、長期的にはウェブサイトとユーザーの両方に大きなメリットをもたらします。次のセクションでは、HTTPSの導入によるより具体的なメリットについて詳しく解説します。
HTTPSの導入によるメリット
HTTPSの## HTTPSの導入によるメリット
HTTPSの導入は、ウェブサイト運営者にとっても、ユーザーにとっても多くのメリットをもたらします。ここでは、HTTPSを導入することで得られる主な利点について詳しく解説します。
ユーザーデータの保護
HTTPSの最大のメリットは、ユーザーデータの保護です。HTTPSを導入することで、以下のような保護が実現されます。
1. 通信の暗号化: ユーザーとサーバー間のデータ通信が暗号化され、第三者による傍受や盗聴を防ぎます。
2. データの完全性保証: 通信中のデータが改ざんされていないことを確認できます。
3. フィッシング対策: 正規のウェブサイトであることを証明し、フィッシング攻撃からユーザーを守ります。
これらの保護機能により、ログイン情報、クレジットカード番号、個人情報などの機密データを安全に送受信できます。
ウェブサイトの信頼性向上
HTTPSを導入することで、ウェブサイトの信頼性が大幅に向上します。
1. ブラウザの表示: モダンなブラウザでは、HTTPSサイトに「安全」マークが表示されます。
2. ユーザーの安心感: セキュリティを重視していることが伝わり、ユーザーの信頼を獲得できます。
3. ブランドイメージの向上: セキュリティ対策を講じている企業として、ポジティブな印象を与えます。
特に、eコマースサイトや個人情報を扱うウェブサイトにとっては、この信頼性の向上が顧客獲得や取引の増加につながります。
検索エンジンでの優遇
GoogleをはじめとするMicrosoftやYahoo!などの主要な検索エンジンは、HTTPSサイトを検索結果で優遇する傾向があります。
1. ランキング要因: HTTPSの使用は、検索エンジンのランキングアルゴリズムにおいてプラスの要因となります。
2. クロールの優先: HTTPSサイトは、HTTPサイトよりも優先的にクロールされる可能性が高くなります。
3. リファラー情報の保持: HTTPSからHTTPSへのリンクでは、リファラー情報が保持されます。
これらの要因により、HTTPSの導入はSEO(検索エンジン最適化)戦略の重要な一部となっています。
HTTPSの導入は、単なるセキュリティ対策にとどまらず、ユーザー体験の向上、ビジネスの信頼性強化、そして検索エンジンでの可視性向上など、多岐にわたるメリットをもたらします。次のセクションでは、HTTPSの導入に伴う潜在的な課題とその対策について解説します。
HTTPSの潜在的な課題と対策
HTTPSの導入には多くのメリットがありますが、同時にいくつかの課題も存在します。これらの課題を理解し、適切に対処することで、HTTPSの導入をより円滑に進めることができます。
導入コスト
HTTPSの導入には、一定のコストが発生します。
1. SSL/TLS証明書の費用: 証明書の種類や発行元によって費用が異なります。
2. 技術的な導入コスト: サーバー設定やウェブサイトの修正に関わる人件費。
3. 定期的な更新費用: 証明書は定期的に更新する必要があります。
対策:
- 無料のLet's Encrypt証明書を利用する。
- 長期的なコスト削減のため、複数年契約の証明書を検討する。
- 導入作業を段階的に行い、コストを分散させる。
パフォーマンスへの影響
HTTPSは暗号化処理が必要なため、わずかながらパフォーマンスに影響を与える可能性があります。
1. 初期接続時間の増加: SSL/TLSハンドシェイクに時間がかかります。
2. サーバーの負荷増加: 暗号化・復号化処理によりCPU使用率が上がります。
3. 帯域幅の増加: 暗号化によりデータサイズが若干増加します。
対策:
- HTTP/2を併用し、接続の効率化を図る。
- CDN(コンテンツデリバリーネットワーク)を利用し、負荷を分散する。
- OCSP Staplingを導入し、証明書の検証を高速化する。
証明書の管理
SSL/TLS証明書の適切な管理は重要ですが、課題となる場合があります。
1. 有効期限の管理: 証明書の期限切れによるサイトアクセス不能を防ぐ必要があります。
2. 複数ドメインの管理: 多数のサブドメインやドメインがある場合、管理が複雑になります。
3. 証明書の更新手続き: 定期的な更新作業が必要となります。
対策:
- 証明書管理ツールを利用し、有効期限を自動監視する。
- ワイルドカード証明書やマルチドメイン証明書を活用する。
- 証明書の自動更新スクリプトを導入する。
これらの課題に適切に対処することで、HTTPSの導入によるメリットを最大限に活かすことができます。次のセクションでは、今後のウェブセキュリティの展望について考察します。
今後のウェブセキュリティの展望
ウェブセキュリティは常に進化し続けており、HTTPSの普及はその一例に過ぎません。今後のウェブセキュリティの展望について、主要な動向と新たな技術の可能性を探ります。
HTTPSの普及状況
HTTPSの採用率は年々増加しており、現在ではウェブトラフィックの大部分がHTTPSで行われています。
1. 主要サイトの採用: Google、Facebook、Amazonなど、大手サイトはすでに100%HTTPSを採用しています。
2. 中小サイトへの浸透: 無料証明書の普及により、中小規模のサイトでもHTTPSの採用が進んでいます。
3. ブラウザの警告強化: 主要ブラウザがHTTPサイトに対する警告を強化し、HTTPSへの移行を促進しています。
今後も、HTTPSの採用率は増加し続け、数年内にはほぼすべてのウェブサイトがHTTPSを使用するようになると予測されています。
新たなセキュリティ技術の登場
ウェブセキュリティの分野では、HTTPSに加えて新たな技術や概念が登場しています。
1. HTTP/3: UDPベースの新しいプロトコルで、さらなる高速化とセキュリティ強化が期待されています。
2. 量子暗号: 量子コンピューターの脅威に対抗するための新しい暗号化技術の研究が進んでいます。
3. ゼロトラストセキュリティ: ネットワーク内外を問わず、すべてのアクセスを検証する新しいセキュリティモデルです。
4. AI/機械学習を活用したセキュリティ: 異常検知や脅威分析にAIを活用する取り組みが増えています。
これらの新技術は、現在のHTTPSを補完または拡張し、より安全なウェブ環境の実現に貢献すると期待されています。
ウェブセキュリティの未来は、技術の進化と新たな脅威の出現によって常に変化し続けます。HTTPSの普及は重要な一歩ですが、今後も新たな技術や方法論の登場に注目し、適切に対応していく必要があります。
まとめ
HTTPとHTTPSの違いを理解することは、現代のインターネット利用において非常に重要です。本記事では、これらのプロトコルの基本的な概念から、セキュリティ上の違い、そして実際の利用における影響まで、幅広く解説してきました。
HTTPとHTTPSの主な違いの重要ポイント
1. セキュリティ: HTTPSは暗号化によりデータを保護し、より安全な通信を実現します。
2. 認証: HTTPSはデジタル証明書を使用して、サイトの身元を確認します。
3. SEOへの影響: 検索エンジンはHTTPSサイトを優遇する傾向があります。
4. ユーザーの信頼: HTTPSサイトはブラウザで「安全」と表示され、ユーザーの信頼を得やすくなります。
ウェブセキュリティにおけるHTTPSの役割
HTTPSは、現代のウェブセキュリティにおいて中心的な役割を果たしています。個人情報の保護、オンライン取引の安全性確保、フィッシング対策など、多岐にわたる分野でHTTPSは不可欠な技術となっています。
今後も技術の進化や新たな脅威の出現により、ウェブセキュリティの重要性はさらに高まると予想されます。HTTPSの採用は、安全なオンライン環境を構築するための重要な一歩であり、ユーザーとウェブサイト運営者の双方にとって大きなメリットをもたらします。
インターネットを利用する上で、HTTPとHTTPSの違いを理解し、適切なプロトコルを選択することは、個人情報の保護やオンラインでの安全性を確保する上で非常に重要です。この知識を活かし、より安全で信頼性の高いウェブ体験を実現しましょう。
よくある質問(FAQ)
HTTPSは完全に安全なのか?
HTTPSは非常に高度なセキュリティを提供しますが、完全に安全というわけではありません。最新の暗号化技術を使用していても、実装の不備や証明書の管理ミスなどにより、脆弱性が生じる可能性があります。また、エンドポイント(ユーザーのデバイスやサーバー)のセキュリティが確保されていない場合、HTTPSだけでは十分な保護にならないことがあります。
すべてのウェブサイトがHTTPSを使用すべきか?
基本的には、すべてのウェブサイトがHTTPSを使用すべきです。個人情報や機密データを扱うサイトはもちろん、一般的な情報サイトでもHTTPSの使用が推奨されています。これは、ユーザーのプライバシー保護、サイトの信頼性向上、そしてSEO対策の観点から重要です。ただし、静的な情報のみを提供する小規模なサイトでは、HTTPのままでも大きな問題はない場合があります。
HTTPSの導入にはどのくらいのコストがかかるか?
HTTPSの導入コストは、サイトの規模や要件によって大きく異なります。小規模なサイトであれば、無料のSSL/TLS証明書(Let's Encryptなど)を使用することで、ほぼコストをかけずに導入できます。一方、大規模な企業サイトや複数のドメインを持つサイトでは、高度な証明書や専門家による導入支援が必要となり、数十万円から数百万円のコストがかかる場合もあります。また、証明書の更新や管理にも継続的なコストが発生することを考慮する必要があります。