現代のデジタル社会において、ネットワークは私たちの日常生活やビジネスに欠かせない存在となっています。その中で、サブネットは効率的なネットワーク管理と運用を実現するための重要な概念です。サブネットを理解することは、ネットワーク設計や問題解決において大きな強みとなります。
この記事では、サブネットの基本から応用まで、わかりやすく解説していきます。ネットワークの初心者から中級者まで、サブネットについての理解を深めたい方にとって役立つ内容となっています。
サブネットの基本概念
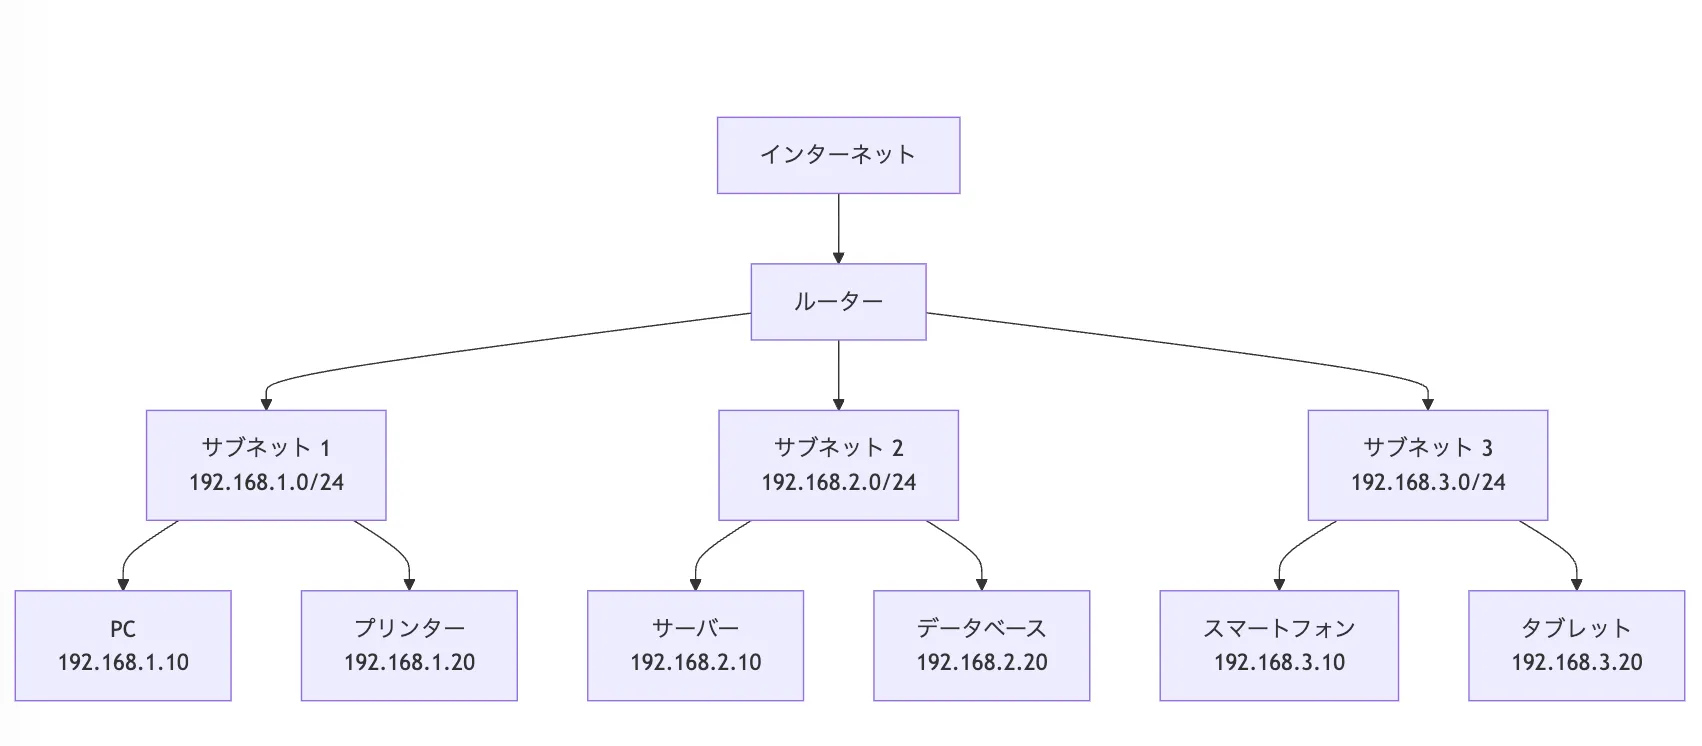
サブネットとは
サブネット(Subnet)は、「Sub-Network」の略で、大きなネットワークを小さな論理的なネットワークに分割したものを指します。サブネットを活用することで、ネットワークのパフォーマンスや管理効率を向上させることができます。
サブネットが必要な理由
サブネットは以下のような理由で必要とされています:
1. ネットワークトラフィックの最適化: 小さなネットワークに分割することで、不要なトラフィックを減らし、全体的なパフォーマンスを向上させます。
2. セキュリティの強化: ネットワークを分離することで、セキュリティポリシーの適用が容易になります。
3. 管理の簡素化: 小さな単位で管理することで、問題の特定や解決が容易になります。
4. IPアドレスの効率的な使用: 必要に応じて適切なサイズのサブネットを作成し、IPアドレスを無駄なく使用できます。
IPアドレスとの関係
サブネットは、IPアドレスの構造と密接に関連しています。IPv4アドレスは32ビットで構成されており、これをネットワーク部とホスト部に分割することでサブネットを作成します。サブネットマスクを使用して、どの部分がネットワーク部でどの部分がホスト部かを定義します。
サブネットマスクについて
サブネットマスクの役割
サブネットマスクは、IPアドレスのどの部分がネットワークアドレスを表し、どの部分がホストアドレスを表すかを定義するために使用されます。サブネットマスクは、ネットワーク機器がパケットの送信先を判断する際に重要な役割を果たします。
サブネットマスクの表記方法
サブネットマスクは通常、次の2つの方法で表記されます:
1. 10進数表記: 例えば、255.255.255.0
2. プレフィックス長表記: 例えば、/24
10進数表記では、1のビットがネットワーク部を、0のビットがホスト部を表します。
CIDR表記の理解
CIDR(Classless Inter-Domain Routing)は、より柔軟なIPアドレス割り当てを可能にする表記法です。CIDRでは、IPアドレスの後にスラッシュ(/)とプレフィックス長を付けて表記します。例えば、192.168.1.0/24は、192.168.1.0というネットワークアドレスと24ビットのサブネットマスクを持つことを意味します。
CIDRの採用により、クラスフルアドレッシングの制限を克服し、より効率的なIPアドレスの使用が可能になりました。
サブネットの計算方法
ネットワークアドレスの特定
ネットワークアドレスは、サブネット内の最初のアドレスです。これを特定するには、IPアドレスとサブネットマスクの論理AND演算を行います。
例:
- IPアドレス: 192.168.1.100
- サブネットマスク: 255.255.255.0
- ネットワークアドレス: 192.168.1.0
ブロードキャストアドレスの特定
ブロードキャストアドレスは、サブネット内の最後のアドレスです。これを特定するには、ネットワークアドレスのホスト部のビットをすべて1にします。
例:
- ネットワークアドレス: 192.168.1.0
- サブネットマスク: 255.255.255.0
- ブロードキャストアドレス: 192.168.1.255
使用可能なIPアドレス範囲の計算
使用可能なIPアドレス範囲は、ネットワークアドレスとブロードキャストアドレスを除いた範囲です。
例:
- 使用可能範囲: 192.168.1.1 ~ 192.168.1.254
これらの計算を正確に行うことで、効率的なネットワーク設計とIPアドレス管理が可能になります。
サブネット設計の基本
ネットワーク要件の分析
効果的なサブネット設計の第一歩は、ネットワーク要件の綿密な分析です。以下の点を考慮する必要があります:
1. 必要なホスト数: 各サブネットで必要なデバイス数を把握します。
2. 将来の拡張性: 将来的な成長を見込んだ設計が重要です。
3. セキュリティ要件: 部門や機能ごとにネットワークを分離する必要性を検討します。
4. 地理的分布: 複数のオフィスや拠点がある場合、その配置を考慮します。
5. ネットワークパフォーマンス: トラフィックの流れを最適化するための分割方法を検討します。
適切なサブネットサイズの決定
サブネットサイズを決定する際は、以下の点に注意します:
- ホスト数に応じたサイズ: 必要なホスト数をカバーできるサイズを選択します。
- 無駄のない設計: 過剰に大きなサブネットは避け、IPアドレスを効率的に使用します。
- 均一性の考慮: 可能な限り、同じサイズのサブネットを使用すると管理が容易になります。
例えば、50台のデバイスが必要な場合、/26(64アドレス)のサブネットが適切かもしれません。
サブネット数の計画
サブネット数を計画する際は、以下の要素を考慮します:
1. 部門や機能ごとの分離: セキュリティや管理の観点から、論理的な分離が必要な場合があります。
2. 物理的な場所: 異なる場所や建物ごとにサブネットを分ける場合があります。
3. VLANとの整合性: ネットワークスイッチのVLAN設定と整合性を取る必要があります。
4. ルーティングの効率: 過度に細かい分割は、ルーティングテーブルを複雑にする可能性があります。
適切なサブネット設計により、ネットワークの効率性、セキュリティ、管理のしやすさが大幅に向上します。
サブネッティングの実践例
小規模オフィスネットワークの設計
小規模オフィス(50人程度)のネットワーク設計例を考えてみましょう。
1. メインオフィスエリア: 192.168.1.0/24
- 使用可能IPアドレス: 192.168.1.1 - 192.168.1.254
- デスクトップPC、ノートPC、プリンタなどをカバー
2. サーバールーム: 192.168.2.0/26
- 使用可能IPアドレス: 192.168.2.1 - 192.168.2.62
- ファイルサーバー、メールサーバー、アプリケーションサーバーなど
3. ゲストWi-Fi: 192.168.3.0/24
- 使用可能IPアドレス: 192.168.3.1 - 192.168.3.254
- 来客用のインターネットアクセス
この設計により、メインのオフィスエリア、重要なサーバー、そしてゲスト用ネットワークを論理的に分離できます。
大規模企業ネットワークの設計
大規模企業(1000人以上)のネットワーク設計例を見てみましょう。
1. 本社オフィス: 10.1.0.0/16
- 営業部: 10.1.1.0/24
- 管理部: 10.1.2.0/24
- 開発部: 10.1.3.0/23
- サーバールーム: 10.1.10.0/24
2. 支社A: 10.2.0.0/16
- オフィスエリア: 10.2.1.0/24
- サーバールーム: 10.2.10.0/24
3. 支社B: 10.3.0.0/16
- オフィスエリア: 10.3.1.0/24
- サーバールーム: 10.3.10.0/24
4. DMZ: 172.16.0.0/24
- 公開Webサーバー、メールサーバーなど
この設計では、各拠点や部門ごとに大きなアドレス空間を割り当て、将来の拡張性を確保しています。
データセンターのサブネット設計
データセンターのネットワーク設計例を考えてみましょう。
1. フロントエンドサーバー: 192.168.10.0/24
- Webサーバー、ロードバランサーなど
2. アプリケーションサーバー: 192.168.20.0/24
- アプリケーションロジックを処理するサーバー群
3. データベースサーバー: 192.168.30.0/24
- 主要データベースサーバー、レプリカサーバー
4. バックアップ・管理ネットワーク: 192.168.40.0/24
- バックアップサーバー、監視サーバーなど
5. ストレージネットワーク: 192.168.50.0/24
- NASやSANなどのストレージシステム
この設計により、セキュリティの層別化とトラフィックの分離が実現でき、効率的なデータセンター運用が可能になります。
VLANとサブネットの関係
VLANの概要
VLAN(Virtual Local Area Network)は、物理的なネットワーク構成に関係なく、論理的にネットワークを分割する技術です。VLANを使用することで、以下のメリットが得られます:
1. ブロードキャストドメインの分離: 不要なトラフィックを減らし、ネットワークパフォーマンスを向上させます。
2. セキュリティの強化: 異なるVLAN間の通信を制御することで、セキュリティを向上させます。
3. 柔軟なネットワーク設計: 物理的な配線を変更せずに、論理的なネットワーク構成を変更できます。
サブネットとVLANの連携
サブネットとVLANは密接に関連しており、多くの場合1対1で対応します。つまり、1つのサブネットに1つのVLANを割り当てるのが一般的です。この連携により、以下のような利点があります:
1. 論理的・物理的分離の一貫性: IPアドレス体系(サブネット)と、スイッチレベルの分離(VLAN)が一致します。
2. 管理の簡素化: サブネットとVLANを同時に考慮することで、ネットワーク設計と管理が容易になります。
3. 効率的なルーティング: VLANタグを利用したルーティングにより、効率的なトラフィック制御が可能になります。
論理的ネットワーク分割の利点
サブネットとVLANを組み合わせた論理的ネットワーク分割には、以下のような利点があります:
1. セキュリティの向上: 異なるセキュリティレベルのネットワークを容易に分離できます。
2. パフォーマンスの最適化: 不要なトラフィックを分離し、ネットワーク全体のパフォーマンスを向上させます。
3. 柔軟な設計と拡張性: 物理的な制約にとらわれず、必要に応じてネットワークを再構成できます。
4. コスト効率: 物理的な機器を追加せずに、論理的な分割が可能です。
効果的なサブネットとVLANの設計により、安全で効率的なネットワーク環境を構築することができます。
サブネットのセキュリティ考慮事項
ネットワークセグメンテーション
ネットワークセグメンテーションは、サブネットを利用してネットワークを論理的に分割し、セキュリティを強化する方法です。主な利点は以下の通りです:
1. 攻撃範囲の限定: 一つのサブネットが侵害されても、他のサブネットへの影響を最小限に抑えられます。
2. アクセス制御の強化: サブネット間の通信を厳密に制御することで、不正アクセスのリスクを低減できます。
3. データ保護: 重要なデータを特定のサブネットに隔離し、アクセスを制限できます。
4. コンプライアンス対応: 規制要件に基づいて、特定のデータや機能を分離することが可能です。
ファイアウォールとサブネット
ファイアウォールは、サブネット間のトラフィックを制御する重要な役割を果たします。
1. 境界防御: 外部ネットワークと内部サブネット間のトラフィックを監視・制御します。
2. 内部セグメンテーション: 異なるセキュリティレベルのサブネット間の通信を管理します。
3. ポリシー適用: サブネットごとに異なるセキュリティポリシーを適用できます。
4. ログ記録と監視: サブネット間のトラフィックを記録し、異常を検知します。
アクセス制御リスト(ACL)の活用
ACLは、サブネットレベルでのきめ細かい制御を可能にします。
1. トラフィックフィルタリング: 特定のIPアドレスやポートからのアクセスを制限します。
2. サービスアクセス制御: 必要最小限のサービスのみを許可し、セキュリティを強化します。
3. VLANセキュリティ: VLAN間のトラフィックを制御し、不要な通信を遮断します。
4. ログ記録: セキュリティ監査のために、アクセス試行を記録します。
クラウド環境でのサブネット
AWS、Azure、GCPでのサブネット設定
主要なクラウドプロバイダーでは、サブネットを以下のように活用できます:
1. AWS (Amazon Web Services):
- VPC (Virtual Private Cloud) 内でサブネットを作成
- アベイラビリティゾーンごとにサブネットを配置
- セキュリティグループとNACLでアクセス制御
2. Microsoft Azure:
- 仮想ネットワーク内でサブネットを定義
- NSG (Network Security Group) でトラフィック制御
- サービスエンドポイントを使用したサービス間連携
3. Google Cloud Platform (GCP):
- VPC ネットワーク内でサブネットを作成
- グローバルサブネットとリージョンサブネットの選択
- ファイアウォールルールでアクセス制御
クラウドネットワーキングの特徴
クラウド環境でのサブネット設計には、以下の特徴があります:
1. 柔軟性: 必要に応じて簡単にサブネットを追加・変更できます。
2. スケーラビリティ: クラウドの特性を活かし、需要に応じてネットワークを拡張できます。
3. グローバル展開: 地理的に分散したサブネットを簡単に構築・管理できます。
4. セキュリティ統合: クラウド提供のセキュリティサービスと連携が容易です。
ハイブリッドクラウド環境でのサブネット設計
オンプレミスとクラウドを組み合わせたハイブリッド環境では、以下の点に注意が必要です:
1. アドレス空間の重複回避: オンプレミスとクラウドで使用するIPアドレス範囲が重複しないようにします。
2. 接続方法の選択: VPN、専用線、Direct Connectなど、適切な接続方法を選択します。
3. ルーティング設定: オンプレミスとクラウド間の適切なルーティングを設定します。
4. セキュリティポリシーの統一: オンプレミスとクラウドで一貫したセキュリティポリシーを適用します。
サブネッティングのベストプラクティス
効率的なIPアドレス使用
1. 適切なサブネットサイズ: 必要なホスト数に基づいて、最適なサブネットサイズを選択します。
2. CIDR表記の活用: より柔軟なアドレス割り当てのために、CIDR表記を使用します。
3. 予備の確保: 将来の拡張を見越して、一定数の予備アドレスを確保します。
4. IPアドレス管理ツールの利用: 大規模ネットワークでは、IPアドレス管理ツールを活用します。
将来の拡張性を考慮した設計
1. スケーラブルなアドレス計画: 成長を見込んだ余裕のあるアドレス空間を割り当てます。
2. モジュラー設計: 機能や部門ごとに独立したサブネットを設計し、容易な拡張を可能にします。
3. 標準化: サブネットサイズや命名規則を標準化し、一貫性を維持します。
4. 自動化の準備: ネットワーク設定の自動化を見据えた設計を行います。
ドキュメンテーションの重要性
1. ネットワーク図の作成: 物理的および論理的なネットワーク構成を図示します。
2. IPアドレス割り当て表: サブネットとIPアドレスの割り当て情報を記録します。
3. 変更履歴の管理: ネットワーク設定の変更を時系列で記録します。
4. アクセスポリシーの文書化: サブネット間のアクセス制御ポリシーを明文化します。
トラブルシューティングとサブネット
一般的なサブネット関連の問題
1. IPアドレスの重複: 異なるサブネット間でIPアドレスが重複する問題。
2. ルーティングの不整合: サブネット間の適切なルーティングが設定されていない問題。
3. サブネットマスクの誤設定: 不適切なサブネットマスクによる通信障害。
4. VLAN設定との不一致: サブネットとVLAN設定が一致していない問題。
ネットワーク診断ツールの使用
1. ping: 基本的な接続性の確認に使用します。
2. traceroute/tracert: パケットの経路を追跡し、ルーティングの問題を特定します。
3. ipconfig/ifconfig: ネットワークインターフェースの設定を確認します。
4. nslookup/dig: DNSの問題を診断します。
5. Wireshark: 詳細なパケット分析を行います。
サブネット設定の確認方法
1. ネットワーク設定の確認: OSのネットワーク設定画面やコマンドラインツールを使用します。
2. ルーターの設定確認: ルーターのインターフェース設定とルーティングテーブルを確認します。
3. ファイアウォールルールの確認: サブネット間の通信を制限しているルールがないか確認します。
4. スイッチのVLAN設定確認: サブネットとVLANの対応関係を確認します。
まとめ
サブネットは、効率的で安全なネットワーク管理の要となる重要な概念です。適切なサブネット設計により、ネットワークのパフォーマンス、セキュリティ、管理性を大幅に向上させることができます。
ネットワーク管理者として、これらの知識を活用し、常に変化するネットワーク要件に適応できる柔軟で堅牢なネットワーク設計を心がけることが重要です。