近年、インターネットサービスの利用が拡大し、複数のアプリケーションやウェブサイト間でのデータ共有が一般的になっています。この中で、OAuth(オーオース)は重要な役割を果たしています。OAuthは、ユーザーの認証と認可を安全に行うための標準プロトコルであり、現代のウェブアプリケーションやモバイルアプリにとって不可欠な技術となっています。
OAuthの重要性は、セキュリティとユーザー体験の両面から理解できます。ユーザーは、パスワードを直接共有することなく、第三者のアプリケーションに特定のリソースへのアクセスを許可できます。これにより、セキュリティリスクを軽減しつつ、シームレスな連携が可能になります。
本記事では、OAuthの基本概念から実装例、メリット・デメリットまで詳しく解説します。開発者やビジネス関係者にとって、OAuthの理解は今や必須のスキルとなっています。
OAuthとは
OAuthの定義
OAuth(Open Authorization)は、ユーザーの認証情報を第三者のアプリケーションに直接渡すことなく、安全にリソースへのアクセスを許可するための認可フレームワークです。OAuthプロトコルは、ユーザー、サービスプロバイダー、そしてクライアントアプリケーションの間で、アクセストークンを使用して認証と認可を行います。
OAuthの主な目的
ユーザーのセキュリティを保護する: ユーザーの認証情報を第三者アプリケーションと共有せずに、安全にリソースへのアクセスを許可します。
アプリケーション間の連携を容易にする: 標準化されたプロトコルを提供することで、異なるサービス間の連携を簡単にします。
ユーザー体験を向上させる: ユーザーは各サービスで個別にアカウントを作成する必要がなく、既存のアカウントを使用して新しいサービスにアクセスできます。
OAuthの歴史と発展
OAuthの歴史は2006年に遡ります。当時、TwitterのAPIチームが開発者コミュニティと協力して、安全な認証方法の標準化を目指しました。その結果、2007年にOAuth 1.0が公開されました。
その後、セキュリティの向上と実装の簡素化を目的として改良が重ねられ、2012年にOAuth 2.0が正式に承認されました。OAuth 2.0は現在最も広く使用されているバージョンであり、多くの大手テクノロジー企業(Google、Facebook、Microsoftなど)が採用しています。
OAuthの発展により、以下のような変化がもたらされました:
- シングルサインオン(SSO)の普及
- APIエコノミーの成長
- モバイルアプリケーションのセキュリティ向上
今日、OAuthは認証・認可の標準的なプロトコルとして、ウェブ開発やアプリケーション連携において中心的な役割を果たしています。
OAuthの仕組み
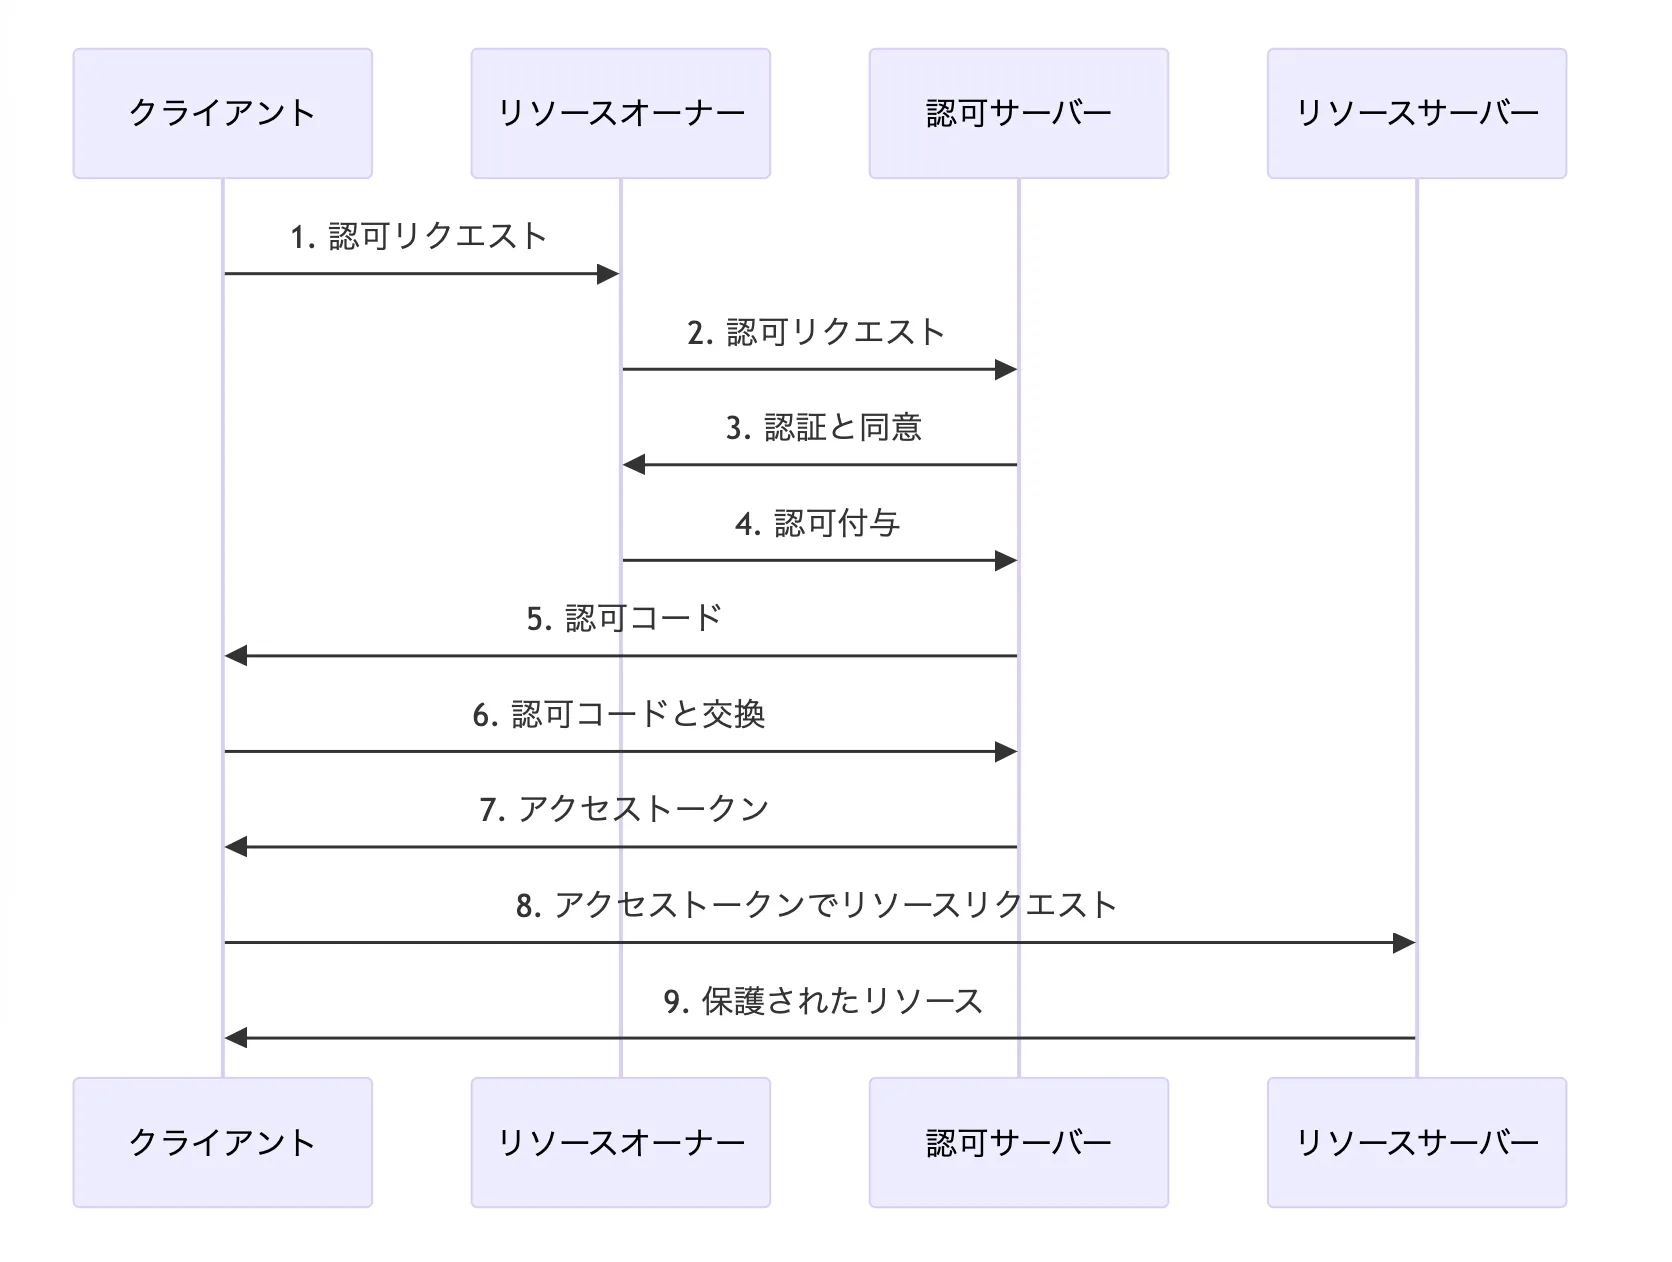
基本的な認証フロー
OAuthの基本的な認証フローは、以下のステップで構成されています:
1. クライアントの登録: アプリケーション開発者は、OAuthプロバイダー(例:Google、Facebook)に自身のアプリケーションを登録し、クライアントIDとクライアントシークレットを取得します。
2. 認可リクエスト: ユーザーがアプリケーションにログインしようとすると、アプリケーションはOAuthプロバイダーの認可エンドポイントにリダイレクトします。
3. ユーザー認証: ユーザーはOAuthプロバイダーの画面でログインし、アプリケーションに対する権限を承認します。
4. 認可コードの発行: 承認が完了すると、OAuthプロバイダーはアプリケーションに一時的な認可コードを発行します。
5. アクセストークンの取得: アプリケーションは認可コードを使用して、OAuthプロバイダーからアクセストークンを取得します。
6. APIアクセス: アプリケーションは取得したアクセストークンを使用して、ユーザーの代わりにOAuthプロバイダーのAPIにアクセスします。
このフローにより、ユーザーのパスワードを直接アプリケーションに渡すことなく、安全な認証が実現されます。
トークンの種類と役割
OAuthでは主に以下の種類のトークンが使用されます:
- アクセストークン: リソースサーバーへのアクセスを許可する短期的なトークン
- リフレッシュトークン: 新しいアクセストークンを取得するための長期的なトークン
- IDトークン: OpenID Connectで使用される、ユーザー認証情報を含むトークン
これらのトークンは、セキュリティを維持しつつ、スムーズな認証プロセスを実現する上で重要な役割を果たしています。
スコープの概念
スコープは、アプリケーションが要求するアクセス権限の範囲を定義します。例えば、「読み取り専用」や「書き込み権限」などがスコープに含まれます。ユーザーは承認時にスコープを確認し、アプリケーションに付与する権限を選択できます。
スコープの適切な使用は、最小権限の原則に基づくセキュリティ実践の一環であり、ユーザーのプライバシー保護にも貢献します。
OAuthのバージョン
OAuth 1.0
OAuth 1.0は、OAuthの最初のバージョンとして2007年に公開されました。主な特徴は以下の通りです:
- 署名ベースの認証: リクエストごとに署名を生成し、検証する必要がありました。
- 複雑な実装: 開発者にとって実装が複雑で、エラーが発生しやすい傾向がありました。
- セキュリティ: 当時としては高度なセキュリティを提供していましたが、現代の標準からすると不十分な面もありました。
OAuth 2.0
OAuth 2.0は、2012年に正式に承認された現行のバージョンです。主な特徴は以下の通りです:
- シンプルな実装: 開発者にとって実装が容易になり、普及が加速しました。
- トークンベースの認証: アクセストークンを使用して認証を行い、署名の複雑さを排除しました。
- フレキシビリティ: さまざまなクライアントタイプ(ウェブ、モバイル、デスクトップ)に対応できるようになりました。
- スケーラビリティ: 大規模なアプリケーションやサービスにも適用可能になりました。
バージョン間の主な違い
OAuth 1.0とOAuth 2.0の主な違いは以下の通りです:
1. 認証方法: OAuth 1.0は署名ベース、OAuth 2.0はトークンベースの認証を使用します。
2. 複雑さ: OAuth 2.0は実装が簡素化され、開発者にとってより扱いやすくなりました。
3. セキュリティ: OAuth 2.0はTLSに依存し、より強力なセキュリティを提供します。
4. スコープ: OAuth 2.0でスコープの概念が導入され、より細かな権限制御が可能になりました。
5. トークンの有効期限: OAuth 2.0ではトークンに有効期限を設定でき、セキュリティが向上しました。
現在、ほとんどの新しい実装はOAuth 2.0を採用しており、多くのサービスがOAuth 1.0からの移行を完了しています。
OAuthの実装例
ソーシャルメディアログイン
ソーシャルメディアログインは、OAuthの最も一般的な実装例の一つです。ユーザーは自身のFacebookやGoogleアカウントを使用して、他のウェブサイトやアプリケーションにログインできます。
実装手順:
1. アプリケーションをソーシャルメディアプラットフォームに登録
2. ログインボタンをアプリケーションに実装
3. ユーザーがボタンをクリックすると、OAuthフローが開始
4. 認証成功後、ユーザー情報を取得してアプリケーションにログイン
メリット:
- ユーザーの新規登録プロセスを簡略化
- パスワード管理の負担を軽減
- ユーザーのエンゲージメント向上
APIアクセス認証
多くのウェブサービスやアプリケーションは、OAuthを使用してAPIへのアクセスを制御しています。これにより、サードパーティのアプリケーションが安全にAPIを利用できるようになります。
実装例:
1. 開発者がAPIプロバイダーにアプリケーションを登録
2. OAuthフローを通じてアクセストークンを取得
3. アクセストークンをAPIリクエストに含めてリソースにアクセス
利点:
- セキュアなAPI利用
- ユーザーデータの保護
- きめ細かなアクセス制御
シングルサインオン(SSO)
OAuthは、企業や組織内でのシングルサインオン(SSO)の実現にも活用されています。ユーザーは一度の認証で複数のサービスにアクセスできるようになります。
実装ステップ:
1. 中央認証サーバー(IdP)の設定
2. 各サービスをOAuthクライアントとして構成
3. ユーザーが一度認証すると、他のサービスにもシームレスにアクセス可能
メリット:
- ユーザー体験の向上
- セキュリティの一元管理
- パスワード疲れの軽減
これらの実装例は、OAuthの versatility と実用性を示しています。適切に実装することで、セキュリティを確保しつつ、ユーザーフレンドリーなサービスを提供することが可能になります。
OAuthのメリット
セキュリティの向上
OAuthの採用により、アプリケーションのセキュリティが大幅に向上します。
- パスワード共有の回避: ユーザーは第三者アプリケーションにパスワードを直接提供する必要がありません。
- アクセス範囲の制限: スコープ機能により、アプリケーションのアクセス権限を必要最小限に抑えられます。
- トークンの有効期限: アクセストークンに有効期限を設定することで、長期的な乱用リスクを軽減します。
- 安全な認証プロセス: 認証はセキュアな専門のプロバイダーによって処理されるため、全体的なセキュリティレベルが向上します。
これらの特徴により、データ漏洩やアカウント乗っ取りのリスクが大幅に低減されます。
ユーザー体験の改善
OAuthは、ユーザー体験を以下の点で改善します:
- 簡単なログインプロセス: ソーシャルメディアアカウントを使用した迅速なログインが可能になります。
- アカウント管理の簡素化: 複数のサービスで同じ認証情報を使用できるため、パスワード管理の負担が軽減されます。
- シームレスな連携: 異なるサービス間でのデータ共有が容易になり、ユーザーの利便性が向上します。
- 権限の透明性: ユーザーは、アプリケーションに付与する権限を明確に理解し、制御できます。
これらの要素が組み合わさることで、ユーザーはより快適にサービスを利用できるようになります。
開発者にとってのメリット
OAuthは開発者にも多くのメリットをもたらします:
- 標準化されたプロトコル: 広く採用されている標準プロトコルを使用することで、開発の効率が向上します。
- セキュリティ負担の軽減: 認証の複雑な部分を専門のプロバイダーに任せることができます。
- APIインテグレーションの容易さ: 多くのサービスがOAuthをサポートしているため、サードパーティAPIとの連携が容易になります。
- スケーラビリティ: OAuthは大規模なアプリケーションにも適用可能で、ユーザー数の増加に対応しやすくなります。
- クロスプラットフォーム対応: ウェブ、モバイル、デスクトップなど、様々なプラットフォームで一貫した認証フローを実装できます。
これらのメリットにより、開発者はセキュリティに関する懸念を軽減しつつ、より革新的な機能の開発に注力できます。
OAuthのデメリット
実装の複雑さ
OAuthの実装には、以下のような複雑さが伴う場合があります:
- 学習曲線: 開発者がOAuthの概念と仕組みを十分に理解するまでに時間がかかる場合があります。
- 設定の複雑さ: クライアントIDやシークレット、リダイレクトURIなど、正確な設定が必要です。
- エラーハンドリング: OAuthフローの各段階でのエラー処理が複雑になる可能性があります。
- テストの難しさ: OAuthを使用したアプリケーションのテストには、モックサーバーやテスト用のOAuthプロバイダーが必要になることがあります。
これらの複雑さは、特に小規模なプロジェクトや経験の浅い開発者にとって障壁となる可能性があります。
セキュリティリスク
OAuthは全体的にセキュリティを向上させますが、以下のようなリスクも存在します:
- フィッシング攻撃: 悪意のあるアプリケーションが正規のOAuthプロバイダーを模倣し、ユーザーの認証情報を盗む可能性があります。
- トークンの漏洩: アクセストークンが漏洩した場合、攻撃者がユーザーのリソースにアクセスできてしまう危険性があります。
- スコープの過剰要求: アプリケーションが必要以上の権限を要求し、ユーザーがそれを承認してしまう可能性があります。
- クライアントシークレットの管理: クライアントシークレットの適切な管理が行われないと、セキュリティリスクが高まります。
これらのリスクを軽減するためには、開発者とユーザーの両方が適切な注意を払う必要があります。
ユーザーのプライバシー懸念
OAuthを使用する際、ユーザーのプライバシーに関する以下のような懸念が生じる可能性があります:
- データ共有の透明性: ユーザーが、どの情報がアプリケーション間で共有されているか完全に理解していない場合があります。
- 同意の複雑さ: 多くのユーザーが、承認画面の内容を十分に読まずに同意してしまう傾向があります。
- トラッキングの可能性: OAuthを通じて収集された情報が、ユーザーのオンライン行動のトラッキングに使用される可能性があります。
- アカウント連携の管理: 複数のサービスを連携させることで、一つのアカウントが侵害された場合の影響が大きくなる可能性があります。
これらの懸念に対処するには、ユーザー教育とアプリケーション側の透明性向上が重要です。
OAuthのベストプラクティス
セキュアな実装のためのガイドライン
OAuthを安全に実装するために、以下のガイドラインを推奨します:
1. HTTPS/TLSの使用: 全ての通信をHTTPS/TLSで暗号化し、中間者攻撃を防止します。
2. 適切なスコープの使用: 必要最小限のスコープのみを要求し、過剰な権限を避けます。
3. トークンの安全な保管: アクセストークンを安全に保存し、クライアントサイドでの露出を最小限に抑えます。
4. 短期間のトークン有効期限: アクセストークンの有効期限を短く設定し、定期的に更新します。
5. CSRFトークンの使用: クロスサイトリクエストフォージェリ(CSRF)攻撃を防ぐためのトークンを実装します。
6. リダイレクトURIの検証: 認可サーバーで登録された正確なリダイレクトURIのみを許可します。
これらのプラクティスを遵守することで、OAuthの実装におけるセキュリティリスクを大幅に軽減できます。
一般的な落とし穴と対策
OAuthの実装時によく遭遇する落とし穴とその対策を以下に示します:
1. クライアントシークレットの露出
- 対策: クライアントシークレットをサーバーサイドで安全に管理し、クライアントサイドに露出させないようにします。
2. 不適切なスコープ管理
- 対策: アプリケーションの機能に必要最小限のスコープのみを要求し、ユーザーに明確な説明を提供します。
3. トークンの安全でない保存
- 対策: トークンを暗号化して保存し、セキュアなストレージ方法(例:HTTPSクッキー)を使用します。
4. リフレッシュトークンの不適切な管理
- 対策: リフレッシュトークンを安全に保管し、不要になった場合は速やかに無効化します。
5. エラーメッセージの過剰な情報開示
- 対策: ユーザーに表示するエラーメッセージは一般的なものにし、詳細な技術情報は開発者向けログに記録します。
これらの落とし穴を認識し、適切な対策を講じることで、より安全なOAuth実装を実現できます。
OAuthの最新のトレンドと開発
OAuthの分野では、以下のようなトレンドと開発が見られます:
1. OAuth 2.1: OAuth 2.0の改良版として、セキュリティと使いやすさの向上を目指しています。
2. デバイス認可グラント: IoTデバイスなど、入力が制限された環境での認証をサポートします。
3. Proof Key for Code Exchange (PKCE): モバイルアプリケーションのセキュリティを強化するための拡張機能です。
4. JSON Web Token (JWT)の普及: トークンのフォーマットとしてJWTの使用が増加しています。
5. OpenID Connect: OAuthベースのID認証プロトコルとして、広く採用されています。
これらのトレンドは、OAuthのセキュリティと柔軟性をさらに向上させることを目的としています。
OAuthの将来性
OAuthの今後の発展に向けて、以下のような課題と可能性が考えられます。
- ユーザビリティの向上: より直感的で分かりやすい認証フローの開発が求められています。
- プライバシー保護の強化: GDPR等の規制に対応し、ユーザーのデータ管理をより透明化する必要があります。
- 新技術との統合: ブロックチェーンやAI技術との統合により、新たな認証・認可の可能性が開けるかもしれません。
- クロスプラットフォーム対応の拡充: さまざまなデバイスやプラットフォームでの一貫したユーザー体験の提供が課題となります。
- セキュリティの継続的な強化: 新たな脅威に対応するため、プロトコルの継続的な改善が不可欠です。
これらの課題に取り組むことで、OAuthはより安全で使いやすい認証・認可の標準として進化し続けるでしょう。
まとめ
OAuthは、現代のウェブとモバイルアプリケーションにおいて不可欠な認証・認可プロトコルです。その主要なポイントを再確認しましょう:
1. セキュリティ向上: ユーザーの認証情報を直接共有せずに、安全なアクセス許可を実現します。
2. ユーザー体験の改善: シングルサインオンやシームレスな連携を可能にし、ユーザーの利便性を高めます。
3. 開発効率の向上: 標準化されたプロトコルにより、開発者の負担を軽減します。
4. 柔軟性: さまざまなアプリケーションタイプやプラットフォームに対応可能です。
5. 継続的な進化: セキュリティ強化や新技術への対応を通じて、常に改善が進められています。
OAuthの実装を検討する際は、以下の点に注意が必要です:
- セキュリティベストプラクティスの遵守
- ユーザーのプライバシーへの配慮
- 適切なスコープ設定と権限管理
- 最新のOAuth仕様とトレンドへの追従
OAuthは、その複雑さにもかかわらず、多くのメリットをもたらします。適切に実装することで、セキュアで使いやすいアプリケーションの開発が可能となり、ユーザーと開発者の双方に価値を提供します。今後も技術の進化と共に、OAuthはさらなる発展を遂げていくことでしょう。
よくある質問(FAQ)
1. Q: OAuthとOpenID Connectの違いは何ですか?
A: OAuthは主に認可(アクセス許可)のためのプロトコルであり、OpenID Connectは認証(ユーザーの身元確認)のためのOAuth上に構築された層です。
2. Q: OAuthは小規模なアプリケーションにも適していますか?
A: 規模に関わらず、セキュリティが重要な場合はOAuthの使用を検討すべきです。ただし、実装の複雑さを考慮する必要があります。
3. Q: OAuthトークンが漏洩した場合、どのように対処すべきですか?
A: 即座にトークンを無効化し、影響を受ける可能性のあるユーザーに通知します。また、漏洩の原因を特定し、再発防止策を講じることが重要です。
4. Q: OAuthの実装にはどのようなライブラリやフレームワークがありますか?
A: 言語やプラットフォームによって異なりますが、例えばNode.jsの「Passport.js」、Pythonの「OAuth2」、JavaScriptの「Auth0」などが人気です。
5. Q: OAuthを使用する際のベストプラクティスは何ですか?
A: HTTPS/TLSの使用、適切なスコープ設定、セキュアなトークン管理、短期間のトークン有効期限設定などが重要です。詳細は「OAuthのベストプラクティス」セクションを参照してください。
これらのFAQは、OAuthに関する一般的な疑問に答えるものですが、具体的な実装や問題に関しては、常に最新のドキュメントや専門家の助言を参照することをお勧めします。