インターネットが私たちの日常生活に欠かせないものとなった現代、その背後で動作している技術についての理解は、ビジネスパーソンにとって重要な知識となっています。その中でもTCP/IPは、インターネット通信の基盤となる重要なプロトコルです。
本記事では、TCP/IPとは何か、その仕組みや重要性について、図解を交えてわかりやすく解説します。インターネットの仕組みを理解することで、ネットワークに関する問題解決能力が向上し、ビジネスにおいても大きな強みとなるでしょう。
TCP/IPとは
TCP/IPは、Transmission Control Protocol/Internet Protocolの略称で、インターネット上でのデータ通信を可能にする標準プロトコル群を指します。これは、コンピューター間でデータをやり取りするための共通言語のようなものです。
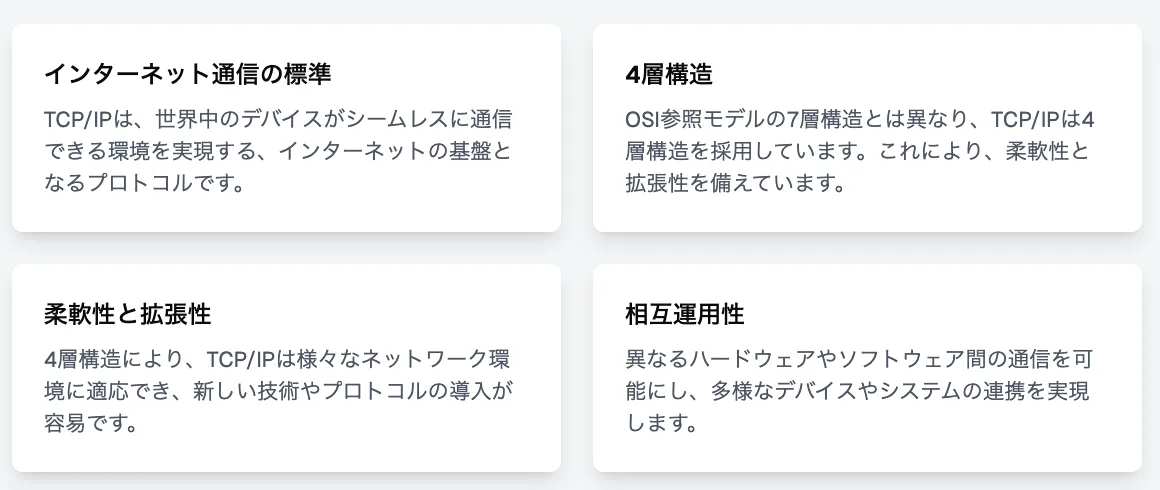
TCP/IPは、OSI参照モデルと呼ばれる7層のネットワークモデルとは異なり、4層構造を持っています。この簡略化された構造により、TCP/IPは柔軟性と拡張性を備え、様々なネットワーク環境に適応できる強みを持っています。
TCP/IPの特徴:
- インターネット通信の標準プロトコル
- 4層構造による柔軟性と拡張性
- 異なるハードウェアやソフトウェア間の通信を可能に
TCP/IPは、インターネットの「共通言語」として機能することで、世界中のデバイスがシームレスに通信できる環境を実現しています。これにより、電子メールの送受信やウェブブラウジング、ファイル転送など、私たちが日常的に利用するインターネットサービスが可能となっているのです。
TCP/IPの歴史
TCP/IPの歴史は、インターネットの歴史と密接に結びついています。その開発は1960年代後半に始まり、冷戦時代の米国防総省の要請によるものでした。
開発の背景
1969年、米国防総省の高等研究計画局(ARPA、後のDARPA)は、分散型のコンピューターネットワークを構築するプロジェクトを開始しました。このプロジェクトの目的は、核攻撃にも耐えうる堅牢な通信システムの開発でした。
この取り組みから生まれたのがARPANETで、これが現代のインターネットの原型となりました。ARPANETの開発過程で、異なるネットワーク間での通信を可能にする新しいプロトコルの必要性が認識され、それがTCP/IPの開発につながりました。
インターネットの発展とTCP/IPの普及
1983年、ARPANETはTCP/IPを公式に採用し、これが現代インターネットの誕生とされています。その後、TCP/IPは以下のような理由から急速に普及していきました:
1. オープン性: TCP/IPの仕様は公開され、誰でも自由に実装できました。
2. 柔軟性: 様々なハードウェアやソフトウェアに対応できる設計でした。
3. スケーラビリティ: 小規模なネットワークから大規模なネットワークまで対応可能でした。
1990年代に入ると、World Wide Web(WWW)の登場とともにインターネットが一般に普及し始め、TCP/IPはインターネット通信の事実上の標準となりました。
現在では、TCP/IPはインターネットだけでなく、企業内ネットワークやIoTデバイスなど、あらゆる場面でのネットワーク通信に利用されています。その重要性は年々増しており、ネットワーク技術者だけでなく、ビジネスパーソンにとっても基本的な知識として求められるようになっています。
TCP/IPの4層構造
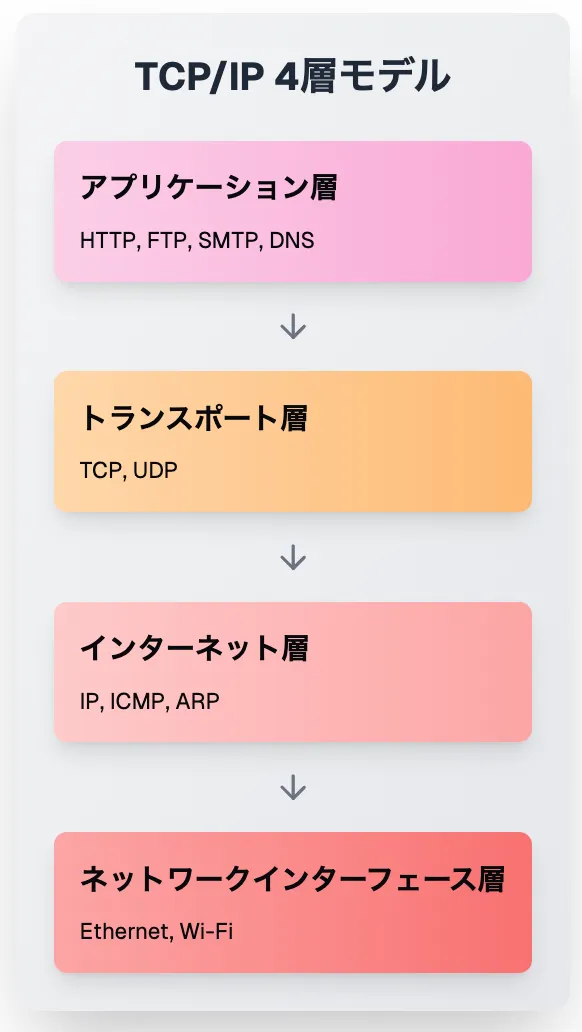
TCP/IPは、データ通信を効率的に行うために4つの層に分かれた構造を持っています。各層は特定の役割を担い、協調して動作することでスムーズな通信を実現しています。ここでは、TCP/IPの4層構造について詳しく解説します。
ネットワークインターフェース層
最下層にあるネットワークインターフェース層は、物理的なネットワーク接続を担当します。この層では、データをビットに変換し、物理的な媒体(有線LANや無線LANなど)を通じて送信します。
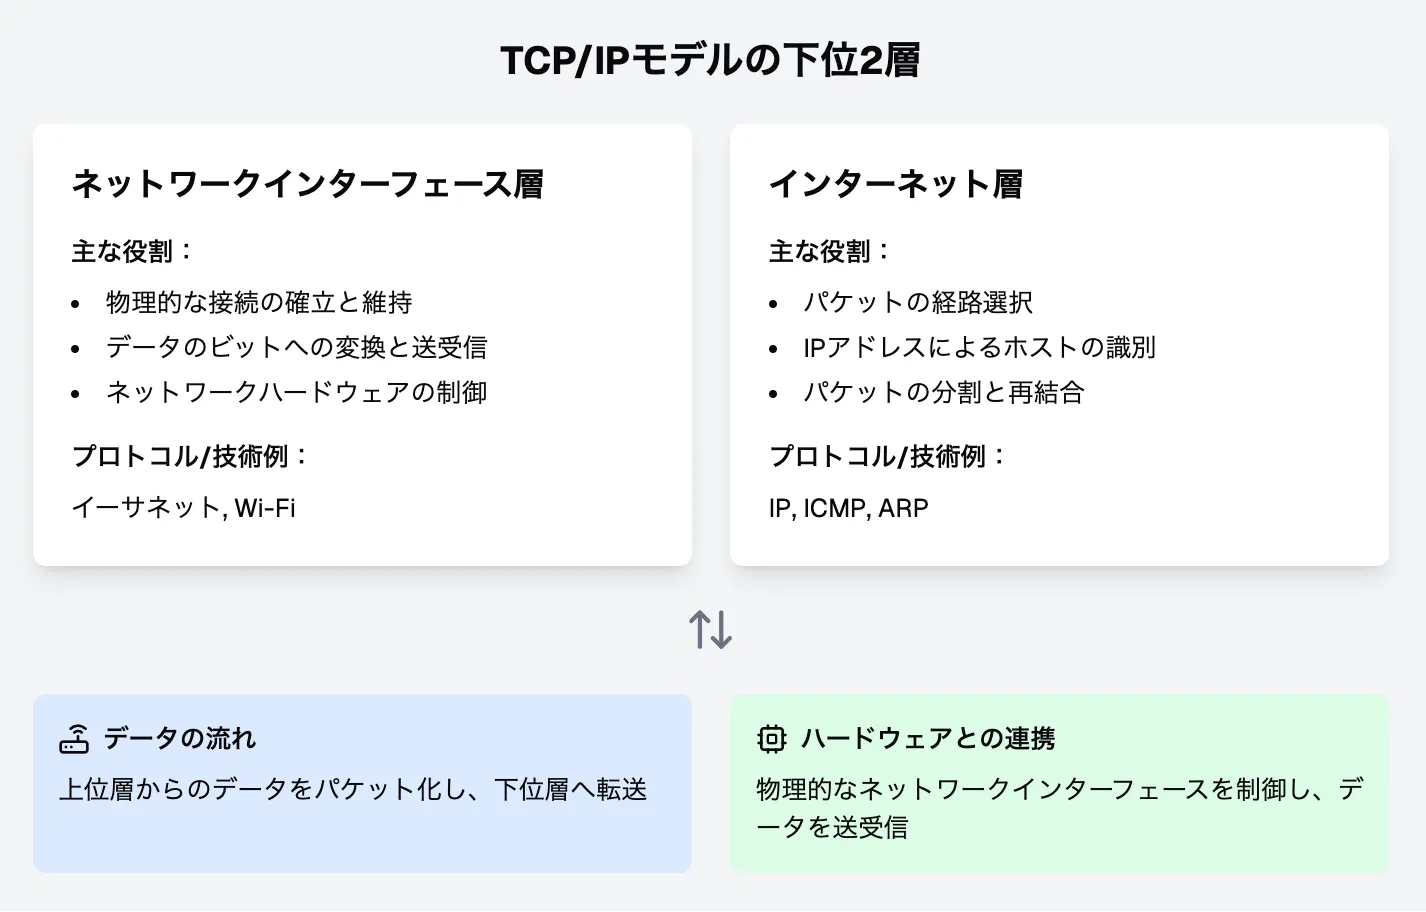
主な役割:
- 物理的な接続の確立と維持
- データのビットへの変換と送受信
- ネットワークハードウェアの制御
この層で使用されるプロトコルには、イーサネットやWi-Fiなどがあります。
インターネット層
インターネット層は、データパケットの経路選択(ルーティング)と転送を担当します。この層の中心となるのがIPプロトコルです。
主な役割:
- パケットの経路選択
- IPアドレスによるホストの識別
- パケットの分割と再結合
この層では、IPアドレスを使用してデータの送信元と送信先を識別し、最適な経路を選択してパケットを転送します。
トランスポート層
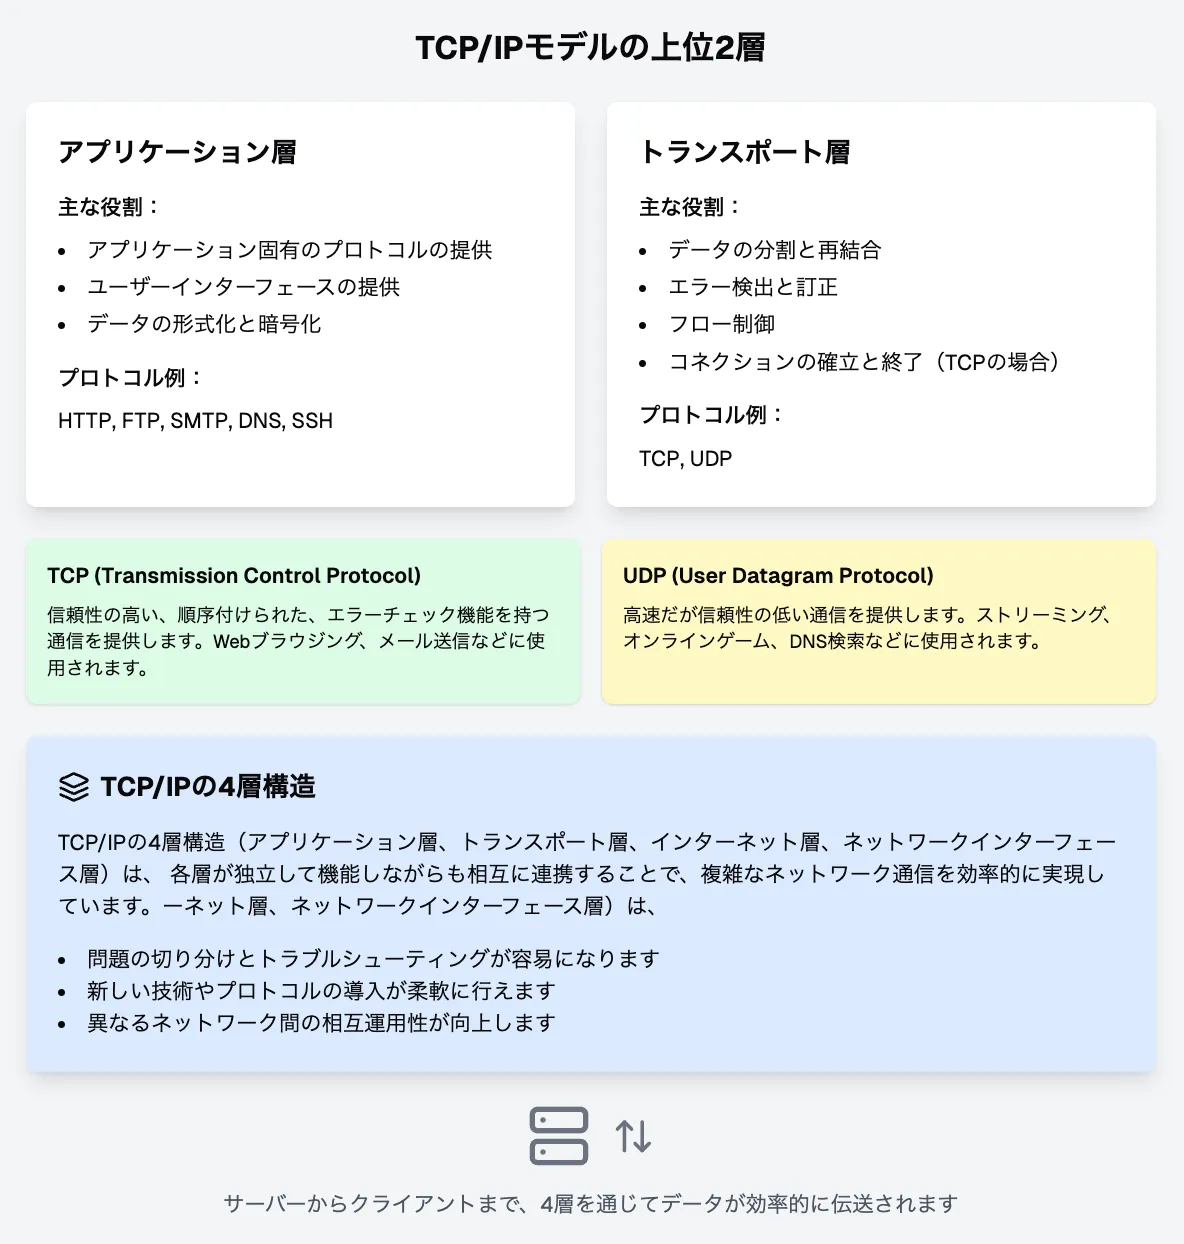
トランスポート層は、エンドツーエンドの通信を管理し、データの信頼性を確保します。この層では、主にTCP(Transmission Control Protocol)とUDP(User Datagram Protocol)の2つのプロトコルが使用されます。
主な役割:
- データの分割と再結合
- エラー検出と訂正
- フロー制御
- コネクションの確立と終了(TCPの場合)
TCPは信頼性の高い通信を提供し、UDPは高速だが信頼性の低い通信を提供します。用途に応じて適切なプロトコルが選択されます。
アプリケーション層
最上位のアプリケーション層は、ユーザーが直接利用するアプリケーションとネットワークとのインターフェースを提供します。
主な役割:
- アプリケーション固有のプロトコルの提供
- ユーザーインターフェースの提供
- データの形式化と暗号化
この層で使用されるプロトコルには、HTTP(ウェブブラウジング)、SMTP(電子メール)、FTP(ファイル転送)などがあります。
TCP/IPの4層構造は、各層が独立して機能しながらも相互に連携することで、複雑なネットワーク通信を効率的に実現しています。この構造を理解することで、ネットワーク問題の切り分けやトラブルシューティングが容易になり、ビジネスにおけるIT活用の幅が広がります。
IPアドレスとは
IPアドレスは、TCP/IPネットワーク上で各デバイスを識別するための一意の番号です。インターネットに接続されているすべてのデバイスには、このIPアドレスが割り当てられています。IPアドレスは、データパケットの送信元と送信先を特定するために使用され、インターネット通信の根幹を支える重要な要素です。
IPアドレスの構造
IPアドレスは、現在主に使用されているIPv4と、次世代規格のIPv6の2種類があります。
IPv4アドレス
- 32ビットの数値
- 8ビットずつ4つのオクテットに分割
- 各オクテットを0から255までの10進数で表現
- ピリオドで区切って表記(例:192.168.0.1)
IPv4アドレスは、ネットワーク部とホスト部に分かれています。ネットワーク部はネットワークを識別し、ホスト部はそのネットワーク内の特定のデバイスを識別します。
IPv6アドレス
- 128ビットの数値
- 16ビットずつ8つのグループに分割
- 各グループを16進数で表現
- コロンで区切って表記(例:2001:0db8:85a3:0000:0000:8a2e:0370:7334)
IPv6は、IPv4のアドレス枯渇問題を解決するために開発されました。膨大な数のアドレスを提供し、将来的なインターネットの拡大に対応できます。
IPv4とIPv6の違い
1. アドレス空間
- IPv4: 約43億個のアドレス
- IPv6: 340澗(約3.4×10^38)個のアドレス
2. セキュリティ
- IPv6にはIPsecが標準で組み込まれており、より安全な通信が可能
3. 設定
- IPv6はアドレスの自動設定機能が強化されており、ネットワーク管理が容易
4. パケットヘッダー
- IPv6はヘッダー構造が簡素化され、ルーティングの効率が向上
5. QoS(Quality of Service)
- IPv6はパケットの優先度付けが改善され、リアルタイム通信などに適している
IPアドレスを理解することは、ネットワーク管理やトラブルシューティングにおいて非常に重要です。特に、IPv4からIPv6への移行が進む現在、両方のアドレス体系を理解しておくことは、IT分野で働く人々にとって大きな利点となります。
TCPとUDPの違い
TCP/IPのトランスポート層で使用される主要なプロトコルには、TCP(Transmission Control Protocol)とUDP(User Datagram Protocol)があります。これらは異なる特性を持ち、用途に応じて使い分けられています。ここでは、TCPとUDPの違いについて詳しく解説します。
TCPの特徴と使用例
TCP(Transmission Control Protocol)は、信頼性の高い、コネクション型のプロトコルです。
主な特徴:
1. コネクションの確立: 通信開始前に3ウェイハンドシェイクを行い、接続を確立します。
2. 順序制御: データの到着順序を保証します。
3. エラー検出と再送: データの欠落や破損を検出し、必要に応じて再送します。
4. フロー制御: 受信側の処理能力に合わせてデータ送信速度を調整します。
5. 輻輳制御: ネットワークの混雑状況に応じてデータ送信量を調整します。
使用例:
- ウェブブラウジング(HTTP/HTTPS)
- 電子メール(SMTP、POP3、IMAP)
- ファイル転送(FTP)
- リモート接続(SSH、Telnet)
TCPは、データの完全性と順序が重要な場合に使用されます。例えば、ウェブページの表示やファイルのダウンロードなど、データの欠落や順序の乱れが許されない場面で活躍します。
UDPの特徴と使用例
UDP(User Datagram Protocol)は、高速だが信頼性の低い、コネクションレス型のプロトコルです。
主な特徴:
1. コネクションレス: 事前の接続確立なしでデータを送信します。
2. 順序制御なし: データの到着順序を保証しません。
3. エラー検出のみ: エラーを検出しますが、再送は行いません。
4. フロー制御なし: 受信側の状態に関係なくデータを送信します。
5. ヘッダーサイズが小さい: TCPよりも少ないオーバーヘッドで通信できます。
使用例:
- ストリーミング(音声、動画)
- オンラインゲーム
- DNS(Domain Name System)
- VoIP(Voice over IP)
UDPは、リアルタイム性が重要で、多少のデータ損失が許容される場合に使用されます。例えば、ビデオ通話やオンラインゲームなど、わずかな遅延も問題になる場面で重宝されます。
TCPとUDPの選択基準
プロトコルの選択は、アプリケーションの要件に基づいて行われます:
1. データの信頼性: 完全なデータ転送が必要な場合はTCP、多少の損失が許容される場合はUDP
2. 速度: 高速な通信が必要な場合はUDP、信頼性が優先される場合はTCP
3. ネットワーク負荷: 帯域幅が制限されている場合はUDP、十分な帯域幅がある場合はTCP
4. アプリケーションの性質: リアルタイム性が重要な場合はUDP、データの整合性が重要な場合はTCP
TCPとUDPの特性を理解し、適切に使い分けることで、効率的で目的に適ったネットワークアプリケーションの開発や運用が可能になります。ビジネスにおいても、これらの知識は新しいサービスの設計やネットワークインフラの最適化に役立ちます。
TCP/IPの通信の仕組み(図解付き)
TCP/IPによる通信の仕組みを理解することは、ネットワークの動作やトラブルシューティングにおいて非常に重要です。ここでは、TCP/IPの通信プロセスを図解付きで説明します。
3ウェイハンドシェイク
TCP通信を開始する際、最初に行われるのが3ウェイハンドシェイクです。これは、信頼性の高い接続を確立するために不可欠なプロセスです。
sequenceDiagram
    participant クライアント
    participant サーバー
    クライアント->>サーバー: SYN
    サーバー->>クライアント: SYN-ACK
    クライアント->>サーバー: ACK
1. SYN: クライアントがサーバーに接続要求を送信
2. SYN-ACK: サーバーが要求を受け取り、応答を返す
3. ACK: クライアントが応答を確認し、接続が確立
データの分割と再構築
大きなデータを送信する場合、TCP/IPはそれを小さなパケットに分割します。
[大きなデータ]
    ↓
[パケット1][パケット2][パケット3]...
各パケットには、順序番号とチェックサムが付加されます。受信側では、これらの情報を使ってパケットを正しい順序で再構築し、データの完全性を確認します。
エラー検出と再送
データ転送中にエラーが発生した場合、TCP/IPは以下のプロセスでそれを処理します:
1. エラー検出: チェックサムを使用してパケットの破損を検出
2. ACK: 正常に受信したパケットに対して確認応答を送信
3. タイムアウト: 一定時間ACKが返ってこない場合、パケットの損失を想定
4. 再送: 損失したと思われるパケットを再送信
sequenceDiagram
    participant 送信側
    participant 受信側
    送信側->>受信側: パケット1
    送信側->>受信側: パケット2
    送信側->>受信側: パケット3
    受信側->>送信側: ACK (パケット1, 2)
    Note over 送信側,受信側: パケット3の損失を検出
    送信側->>受信側: パケット3 (再送)
    受信側->>送信側: ACK (パケット3)
この仕組みにより、TCP/IPは信頼性の高いデータ転送を実現しています。
DNSの役割
DNS(Domain Name System)は、TCP/IPネットワークにおいて重要な役割を果たすシステムです。主な機能は、人間にとって理解しやすいドメイン名(例:www.example.com)を、コンピューターが理解できるIPアドレス(例:192.0.2.1)に変換することです。
ドメイン名とIPアドレスの変換
DNSの基本的な動作は以下の通りです:
1. ユーザーがウェブブラウザにドメイン名を入力
2. コンピューターがDNSサーバーにそのドメイン名のIPアドレスを問い合わせ
3. DNSサーバーが対応するIPアドレスを返答
4. コンピューターが得たIPアドレスを使用してウェブサーバーに接続
sequenceDiagram
    participant ユーザー
    participant クライアントPC
    participant DNSサーバー
    participant ウェブサーバー
    ユーザー->>クライアントPC: www.example.com にアクセス
    クライアントPC->>DNSサーバー: www.example.com のIPアドレスは?
    DNSサーバー->>クライアントPC: 192.0.2.1 です
    クライアントPC->>ウェブサーバー: 192.0.2.1 に接続
DNSの階層構造
DNSは階層構造を持っており、これにより効率的な名前解決を実現しています:
1. ルートDNSサーバー: 最上位のDNSサーバー
2. TLD(Top-Level Domain)サーバー: .com, .org などのトップレベルドメインを管理
3. 権威DNSサーバー: 特定のドメインの情報を保持
この階層構造により、DNSクエリは必要に応じて上位のサーバーに転送され、効率的に名前解決が行われます。
TCP/IPの主要なプロトコル
TCP/IPは多くのプロトコルを包含しています。ここでは、最も一般的に使用されるいくつかのプロトコルについて説明します。
HTTP/HTTPS
HTTP(Hypertext Transfer Protocol)とHTTPS(HTTP Secure)は、ウェブブラウジングに使用されるプロトコルです。
- HTTP: ウェブページの表示に使用される標準プロトコル
- HTTPS: HTTPに暗号化層(SSL/TLS)を追加したセキュアなバージョン
FTP
FTP(File Transfer Protocol)は、ファイルの転送に使用されるプロトコルです。大容量のファイルをネットワーク上で効率的に転送できます。
SMTP
SMTP(Simple Mail Transfer Protocol)は、電子メールの送信に使用されるプロトコルです。メールサーバー間でメッセージを転送する際に利用されます。
その他の重要なプロトコル
- POP3/IMAP: 電子メールの受信に使用されるプロトコル
- SSH: セキュアなリモートログインとコマンド実行のためのプロトコル
- DHCP: IPアドレスを動的に割り当てるためのプロトコル
- SNMP: ネットワーク機器の監視と管理に使用されるプロトコル
これらのプロトコルは、それぞれ特定の目的のために設計されており、TCP/IPネットワーク上で様々なサービスを提供するために使用されています。
TCP/IPのセキュリティ
TCP/IPは、インターネットの基盤となるプロトコルですが、セキュリティ面では課題があります。ここでは、TCP/IPに関連する主な脅威とその対策について説明します。
一般的な脅威
1. パケットスニッフィング: ネットワーク上のデータを盗聴する攻撃
2. IPスプーフィング: 送信元IPアドレスを偽装する攻撃
3. DoS/DDoS攻撃: サービスを妨害する大量のリクエストを送信する攻撃
4. 中間者攻撃: 通信経路に割り込んでデータを傍受・改ざんする攻撃
セキュリティ対策
1. 暗号化: HTTPS、VPNなどを使用してデータを暗号化
2. ファイアウォール: 不要な通信を遮断し、ネットワークを保護
3. IPS/IDS: 侵入検知・防御システムを導入
4. 認証: 強力な認証メカニズムを実装(多要素認証など)
5. IPsec: IP層でのセキュリティプロトコルを使用
特にIPsec(Internet Protocol Security)は、TCP/IPのセキュリティを強化する重要な技術です。IPsecは以下の機能を提供します:
- データの機密性(暗号化)
- データの完全性(改ざん検知)
- 認証
- リプレイ攻撃の防止
IPsecを適切に実装することで、TCP/IP通信のセキュリティを大幅に向上させることができます。
TCP/IPの将来
TCP/IPは、インターネットの基盤として長年使用されてきましたが、技術の進歩と新たな要求に対応するため、常に進化を続けています。ここでは、TCP/IPの将来について考察します。
IPv6への移行
IPv4アドレスの枯渇問題に対応するため、IPv6への移行が進められています。IPv6の主な利点は:
- 巨大なアドレス空間
- 改善されたセキュリティ機能
- 効率的なルーティング
しかし、IPv6への完全な移行には時間がかかるため、当面はIPv4とIPv6の共存が続くと予想されます。
新しい技術との統合
TCP/IPは、以下のような新しい技術やトレンドと統合されつつあります:
1. 5G/6Gネットワーク: 高速・低遅延の無線通信との連携
2. IoT(Internet of Things): 大量のデバイス接続に対応
3. エッジコンピューティング: ネットワークエッジでのデータ処理
4. AI/機械学習: ネットワーク最適化や自動化への応用
これらの技術との統合により、TCP/IPはより効率的で柔軟なネットワークプロトコルとして進化していくことが期待されます。
まとめ
TCP/IPは、インターネットの基盤となる重要なプロトコル群です。その4層構造、IPアドレスシステム、主要プロトコル、セキュリティ面の課題など、多岐にわたる側面を持っています。
TCP/IPの理解は、以下の点で重要です:
1. ネットワークトラブルシューティング: 問題の原因特定と解決が容易になる
2. セキュリティ対策: 脅威の理解と適切な対策の実施が可能になる
3. 新技術の導入: 新しいネットワーク技術の評価と導入が効果的に行える
4. ビジネス戦略: ネットワーク依存型サービスの設計と最適化に役立つ
今後、TCP/IPはIoTやAIなどの新技術と統合されながら進化を続けると予想されます。この基盤技術の理解を深めることは、IT分野で活躍する全ての人々にとって大きな利点となるでしょう。
よくある質問(FAQ)
1. Q: TCP/IPとOSI参照モデルの違いは何ですか?
A: TCP/IPは4層モデル、OSI参照モデルは7層モデルです。TCP/IPはより実践的で、実際のインターネット通信に即した構造を持っています。
2. Q: なぜIPv6への移行が必要なのですか?
A: IPv4アドレスの枯渇が主な理由です。IPv6は膨大な数のアドレスを提供し、IoTデバイスの増加にも対応できます。
3. Q: TCP/IPのセキュリティをどのように強化できますか?
A: 暗号化(HTTPS、VPN)の使用、ファイアウォールの導入、強力な認証メカニズムの実装、IPsecの利用などが効果的です。
4. Q: DNSの役割は何ですか?
A: DNSは、人間が理解しやすいドメイン名(例:www.example.com)を、コンピューターが理解できるIPアドレスに変換する役割を果たします。
5. Q: TCPとUDPはどのように使い分けるべきですか?
A: データの信頼性が重要な場合はTCP、リアルタイム性が重要な場合はUDPを選択するのが一般的です。アプリケーションの要件に応じて適切なプロトコルを選びます。